ICloud決済失敗メールは本物か詐欺か?2026年最新の見分け方
朝、iPhoneの画面を開いた瞬間に飛び込んでくる「iCloud+のお支払いに失敗しました」「次回請求についてのお知らせ」という見慣れない通知。子どもの成長記録や旅行の思い出、仕事の重要データがすべて詰まったバックアップが即座に消去されてしまうのではないかという強烈な焦燥感に駆られ、記載されたボタンへ指を伸ばしてしまう人は少なくありません。
しかし、その切迫感こそがサイバー犯罪者の狙い目です。2026年現在、Appleを装ったフィッシング詐欺は人工知能を活用した自然な日本語作成によって劇的に進化しており、正規の請求通知と視覚的に区別がつかない水準に達しています。その一方で、クレジットカードの更新忘れによる本物の決済エラーも日常的に発生しています。デジタル資産を守るために不可欠な、真偽判定の決定打と安全な対処手順を徹底検証します。
📌 【この記事の重要ポイントまとめ】
- 要点1:届いたメールのリンクは直接開かず、必ずiPhoneの「設定」アプリから支払いの成否を一次確認する。
- 要点2:本物のApple通知は登録された本名が宛名に明記され、ドメイン偽装や恐怖を煽る不自然な猶予設定が存在しない。
- 要点3:仮に本物の決済失敗であっても約30日間の猶予期間があり、写真やバックアップデータが即座に消えることはない。
突然届いたiCloud決済失敗メールは本物?詐欺?真実を暴く見分け方
受信ボックスに届いた通知が正規の案内かサイバー攻撃かを判断する際、直感や文面のデザインだけに頼るのは極めて危険です。2026年におけるフィッシングメールは、Appleの公式フォント(San Francisco)やコーポレートカラー、フッターの著作権表記に至るまで完全再現されています。
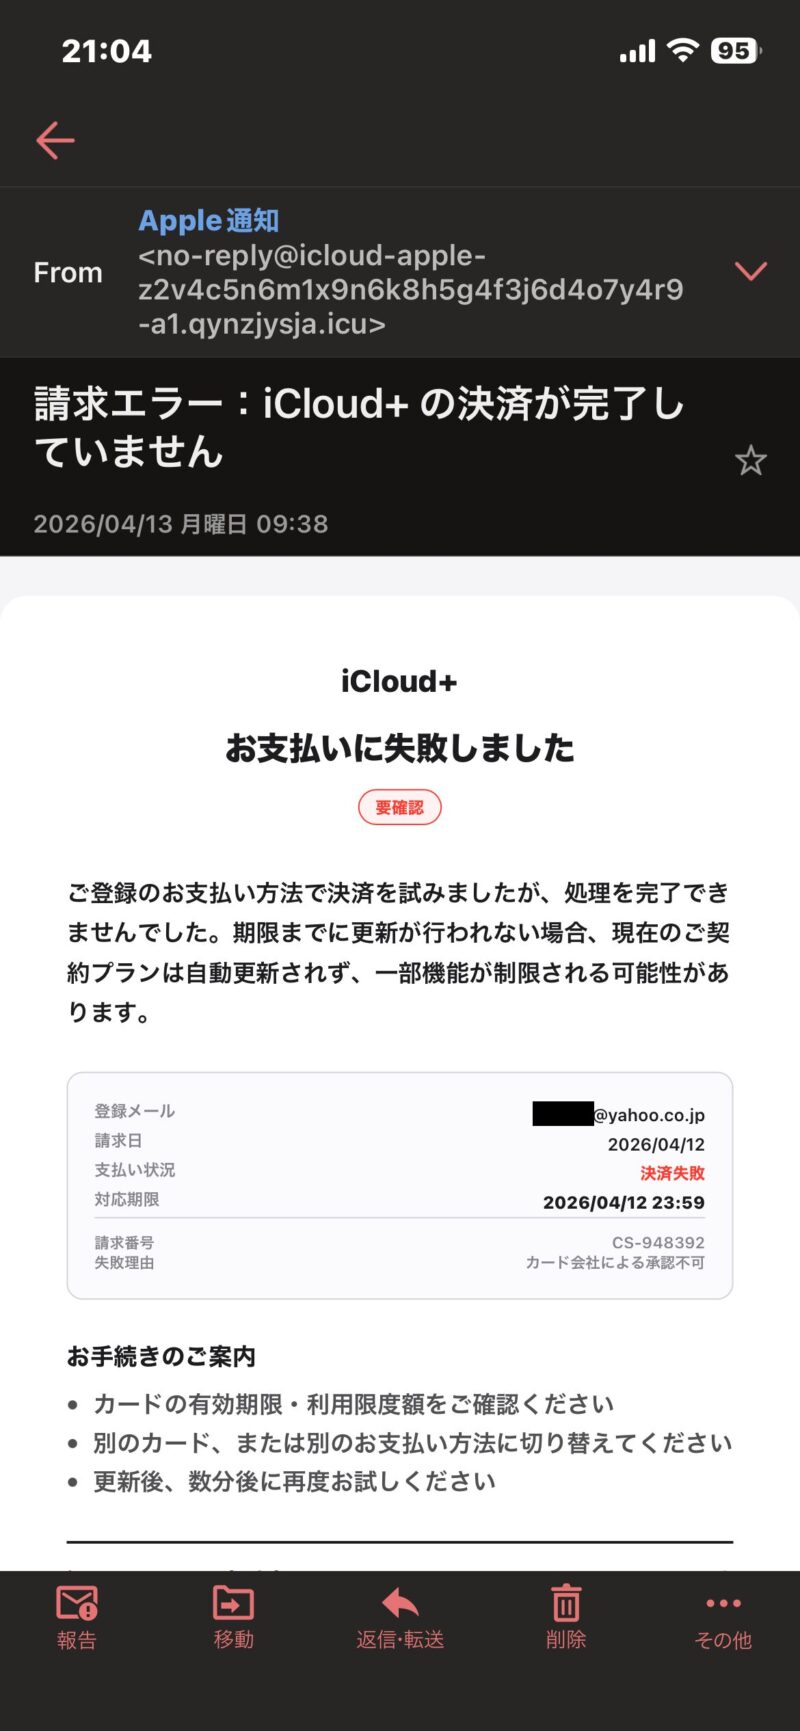
真偽を見破るための最初のチェックポイントは、宛名に「登録した本名」が記載されているかどうかです。Appleからの正当な請求案内や領収書には、Apple IDに登録されたユーザーの氏名が正確に印字されます。「お客様」「親愛なる会員様」、あるいはメールアドレスのローカルパート(@より前の文字列)がそのまま宛名になっている場合は、無差別送信された詐欺メールと断定できます。
次に確認すべきは送信元アドレスの実態です。メーラーの表示名が「Apple」「iCloud」となっていても、タップして展開した実際のヘッダーアドレスに不審な文字列が含まれていないかを精査しなければなりません。Appleが決済に関して使用するドメインは「no_reply@email.apple.com」など極めて限定されています。
| 項目 | 公式通知(本物) | フィッシング詐欺(偽物) | 編集部の見解・検証基準 |
|---|---|---|---|
| 送信元ドメイン | @apple.com / @email.apple.com | 無関係な企業ドメインの乗っ取り、無料プロバイダ | 送信元偽装(なりすまし)も考慮しアドレスのみでの信用は厳禁 |
| 宛名(ユーザー名) | アカウント登録された氏名(漢字・カナ) | 「お客様」「Appleユーザー」、またはメールアドレス | 機械的リスト配信であるため個人の実名を特定できていない |
| リンク先URL | appleid.apple.com / apple.com | 短縮URL、不自然な英数字列、偽装されたサブドメイン | 長押しして表示されるURLが正規ドメインと一致するか確認 |
| 文面の切迫感 | 冷静な事実通知と猶予期間の案内 | 「24時間以内に更新しないとデータ完全消去」など脅迫的 | ユーザーをパニックに陥れて正常な思考力を奪う常套手段 |

【実態検証】利用者の生の声と現場目線で見えたリアル
セキュリティリサーチャーの追跡報告や被害相談コミュニティのログを精査すると、2026年に入り詐欺メールの手口は一段と悪質化しています。従来のような機械翻訳特有の不自然な日本語はほぼ姿を消し、日本の商習慣に合わせた丁寧な敬語が使われるようになりました。
情報セキュリティ系ブログ「わっしゃんブログ」の報告によると、2026年8月中旬に観測された最新の詐欺メールでは、表示名こそAppleを装っているものの、実際の返信先や送信元ヘッダーには洋菓子・食品関連企業のアドレス「ahc_ec@all-hearts.co.jp」が悪用されていた事例が確認されています。これは正規の国内企業サーバーが不正アクセスを受け、スパム中継拠点として乗っ取られた典型例です。正規ドメインを経由しているため、スパムフィルターをすり抜けて受信トレイに届いてしまうケースが増加しています。
また、被害相談ナビやSNSに寄せられた利用者の声を見ると、被害の対象がシニア層や家族アカウントの管理者に集中している実態が浮き彫りになります。50代・60代のユーザーからは「孫の写真が大量に入っており、消えては困る一心でリンク先でカード番号を入れてしまった」「急に『ストレージが使えなくなる』と警告されパニックになった」という証言が多数上がっています。攻撃者は、人間が「大切な記憶を失うことへの根源的な恐怖」を巧みに突いてきます。
本当に決済失敗していた場合の原因と放置のリスク|写真は消えるのか?
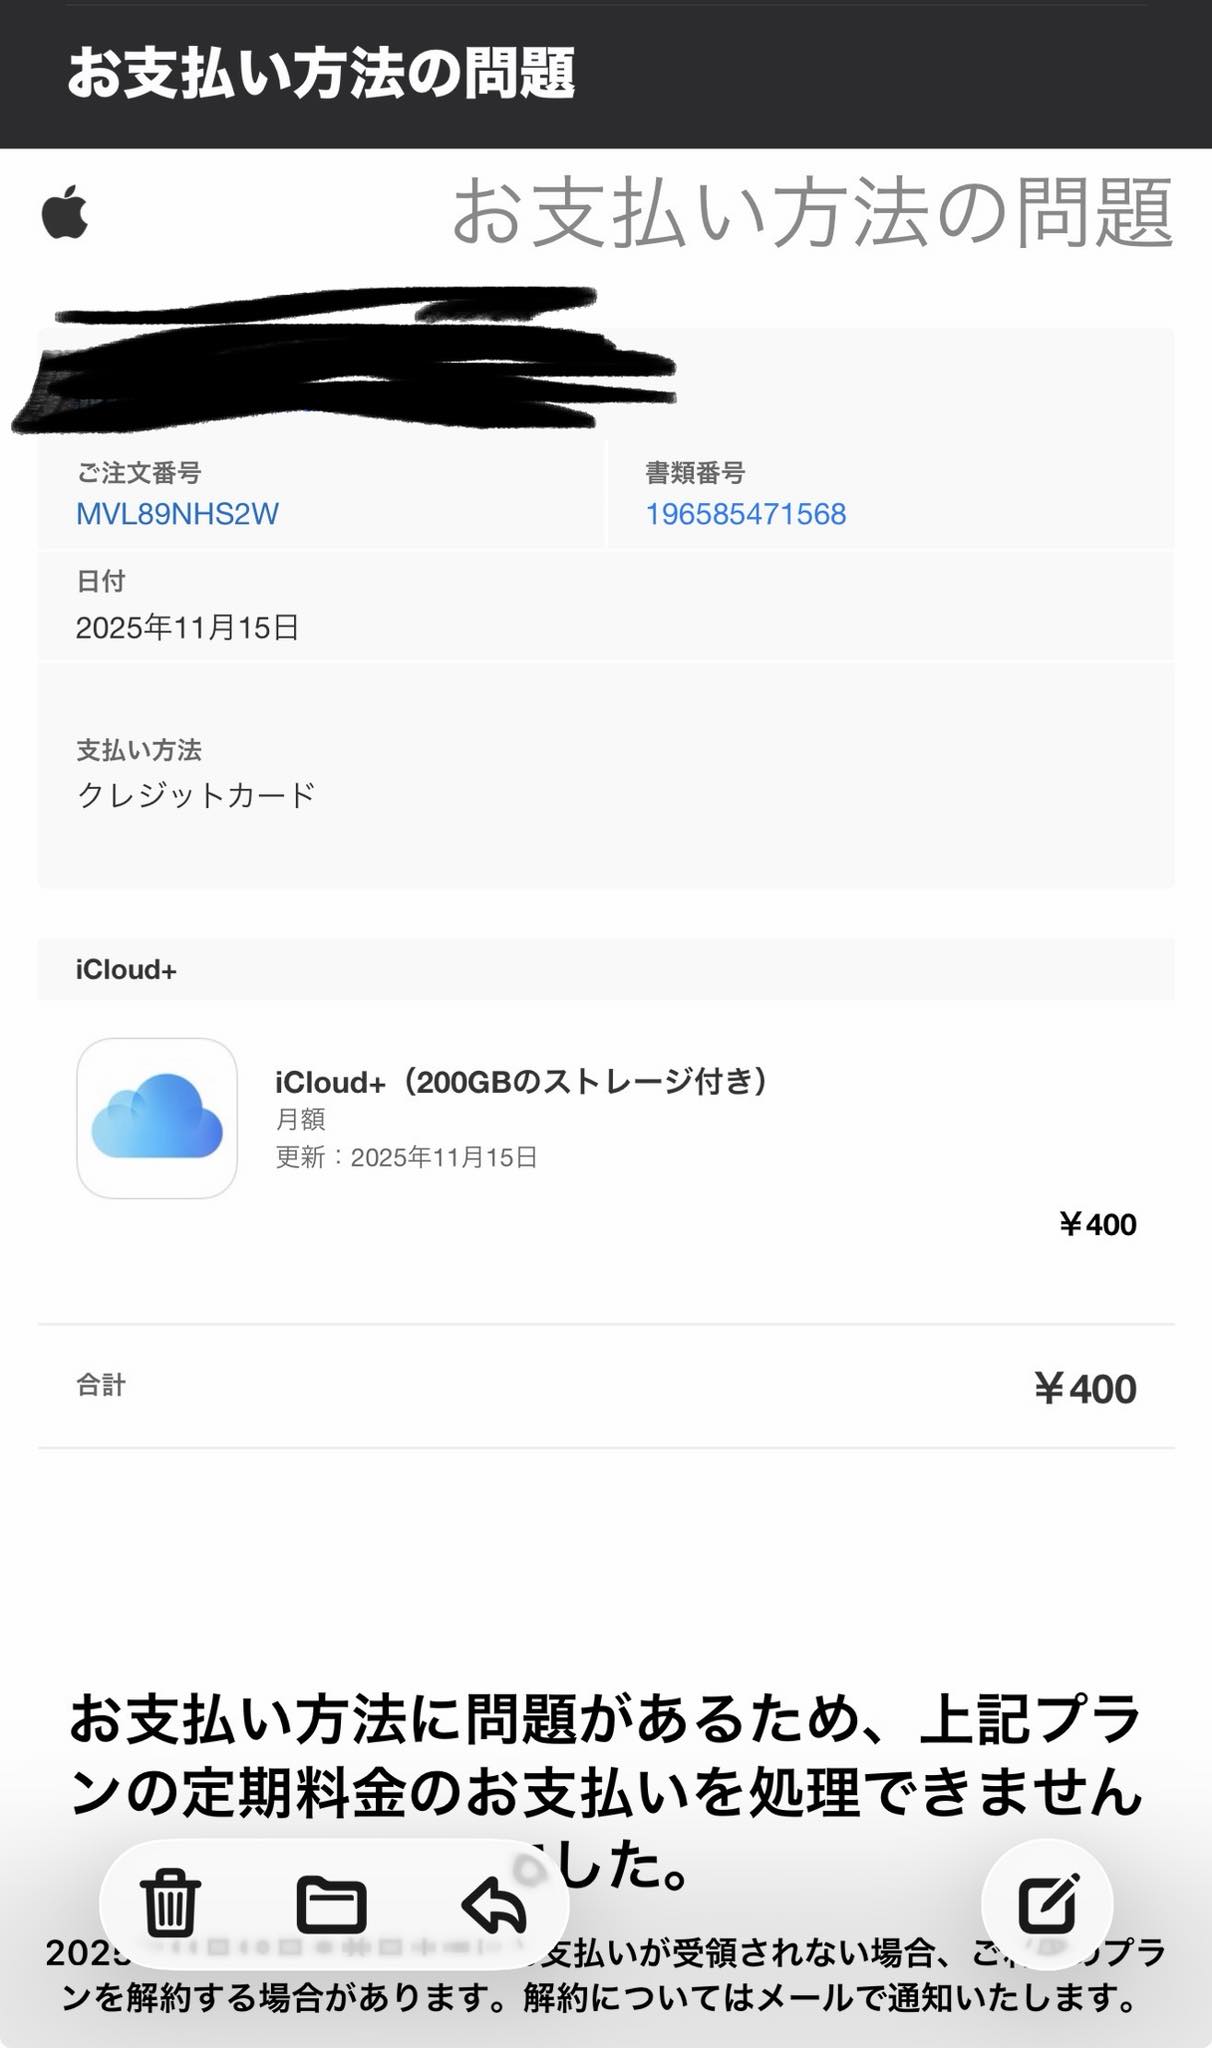
一方で、届いた通知が本物の「iCloudストレージ 支払い 失敗」であった場合、どのような事態が起きるのでしょうか。主な原因は以下の3点に集約されます。
- クレジットカードの有効期限切れ:カード更新時にApple ID側の登録情報が自動更新されず止まっている。
- 利用限度額オーバー・残高不足:メインカードの引き落とし不能、またはデビット・プリペイドカードのチャージ不足。
- カード会社側のセキュリティ検知:不正利用防止システムが誤作動し、深夜の自動引き落としをブロックした。
利用者が最も恐れる「保存してある写真やバックアップは即座に抹消されるのか」という疑問に対し、結論から言えば、決済に失敗した瞬間にデータが消去されることは絶対にありません。
Apple公式の運用仕様では、支払いが確認できない場合でも約30日間の「猶予期間(Grace Period)」が設けられています。この期間中はApple側から定期的な再請求が行われ、ユーザーに対しても警告が表示されます。支払いを行わずに放置し続けると、無料枠の5GBへ自動ダウングレードされますが、容量超過分のデータについても一定期間の保管猶予が与えられます。ただし、新しい写真の自動同期や新規デバイスのバックアップ作成はその時点で停止するため、早急な復旧が求められます。
メールを踏まずに安全確認!設定アプリからの正しい復旧手順
通知の真偽に関わらず、メール本文内のリンクやボタンをタップしてログイン画面に進む行為は一切行うべきではありません。すべての確認と支払い情報の修復は、手元の端末の「設定アプリ」から安全に完結できます。
現在アカウントがどのような決済状態にあるかを確認する手順は次の通りです。
- iPhoneの「設定」アプリを開く。
- 最上部に表示されている「自分の名前(Apple ID)」をタップする。
- メニュー内の「お支払いと配送先」を選択(Face IDやパスコードで認証)。
- 登録されているクレジットカード情報の横に「赤文字のエラー警告」が出ているか確認する。
もし支払いに失敗している場合、画面上に「お支払い方法の更新が必要です」といった明確な警告が表示されます。警告が出ている場合は、そのまま有効な新しいカード情報を追加するか、Apple Accountの残高(Apple Gift Card)をチャージすることで即座に決済が完了し、サービスの正常稼働が再開されます。設定アプリ内にエラー表示が一切なければ、届いたメールは100%偽物であると確信できます。
一般に知られていない盲点とネットの誤解
ネット上の情報やSNSの投稿には、セキュリティに関する危険な思い込みが散見されます。調査報道の現場から、特に注意すべき3つの誤解を指摘します。
誤解1:「カード情報を入れなければ、偽サイトを開いてパスワードを入力しただけなら無事」
これは致命的な誤認識です。攻撃者の最初の狙いは「Apple IDとパスワード」の奪取です。Apple IDが乗っ取られると、iCloudキーチェーンに保存された各種Webサイトのパスワード、プライベートな写真データ、位置情報に至るまで筒抜けになります。さらに、信頼できる電話番号を書き換えられ、二要素認証を突破されると、端末の初期化を盾にした身代金要求(ランサムウェア的攻撃)へと発展します。
誤解2:「Appleからのメールなら送信元が @apple.com になっているはずだから安心」
メールの仕組み上、送信元アドレス(Fromヘッダー)の偽装は技術的に可能です。送信ドメイン認証(SPF/DKIM/DMARC)の導入が進んでいるものの、メーラーの仕様や転送設定によっては偽装されたアドレスがそのまま表示されるケースがあります。アドレスの文字列だけで本物と信じ込むのは極めて危険です。
誤解3:「支払いが滞ると家族の端末まで巻き添えで停止する」
ファミリー共有でストレージを分け合っている場合でも、決済失敗による猶予期間中は家族全員のデータが直ちに消えることはありません。ただし、管理者の決済が長期にわたり停止した場合は、全員の追加ストレージが失われ、家族全体の写真同期がストップします。
2026年最新のApple詐欺メール手口と心理的トラップの構造分析
なぜ、これほど注意喚起がなされても被害が減らないのでしょうか。そこには人間の認知バイアスを巧みに利用した心理トラップが存在します。
人間には、何かを得る喜びよりも「手持ちの価値あるものを失う苦痛」を過剰に恐れる「損失回避バイアス」が備わっています。サイバー犯罪者は、「ストレージの決済失敗=大切な家族の思い出や仕事データの完全消去」という連想を強制的に引き起こさせます。さらに「24時間以内」「アカウントの永久停止」といった時間的制約を突きつけることで、人間の脳から論理的思考力を奪い、反射的な行動へと追い込むのです。
【プロの結論】デジタル資産管理と情報セキュリティの境界線
私たちは今、思い出の写真や連絡先、仕事の書類に至るまで、人生の大部分をクラウドという目に見えない領域に依存しています。この依存関係が強まれば強まるほど、そこを攻撃された際の心理的動揺は計り知れないものになります。
情報セキュリティにおいて最も重要なのは、「心理的バウンダリー(境界線)」を維持することです。「緊急」「警告」「利用停止」という文字を目にしたときこそ、一度端末から視線を外し、深呼吸をしてください。「メール内のリンクは一切信用せず、常に端末の設定アプリから確認する」というルールを徹底するだけで、すべてのフィッシング攻撃は完全に無力化できます。テクノロジーに身を委ねる現代だからこそ、システムを疑うのではなく、送られてくる経路を疑う冷静なリテラシーが求められています。
【icloud 決済失敗 メール】に関するよくある質問(FAQ)
Q1:詐欺メールのリンクを誤ってタップしてしまいました。開いただけで被害は発生しますか?
A1:リンクを開いただけでは、個人情報やカード番号が即座に盗まれる可能性は極めて低いです。ただし、アクセスした時点でブラウザの環境情報が攻撃者に伝わり、偽の警告ポップアップや不審なファイルのダウンロードを誘導される恐れがあります。何も入力せずに直ちにタブを閉じ、ブラウザのキャッシュと履歴を消去してください。
Q2:フィッシングサイトでApple IDとクレジットカード情報を入力してしまった場合の緊急対処法は?
A2:一刻を争います。まず、正規のApple公式サイトまたは端末の設定から直ちに「Apple IDのパスワード」を変更し、サインインしているすべての信頼できるデバイスからログアウトさせてください。次に、入力したクレジットカードの発行会社へ至急連絡を入れ、カードの利用停止と再発行手続きを依頼してください。すでに不正利用されていないかの明細確認も不可欠です。
Q3:支払いが本当に失敗している場合、Appleサポートへ電話して対応してもらうことはできますか?
A3:可能です。どうしても端末上の「設定」から支払い方法の更新がうまくいかない場合や、身に覚えのないエラーが続く場合は、Apple公式サポート(電話または「Apple Support」アプリ)へ相談してください。サポート担当者から決済状況のログを確認してもらい、安全な再請求手順を案内してもらえます。
まとめ:今後の動向と失敗しないための判断基準
今後もAppleや主要プラットフォームを騙る決済詐欺メールは、手口を変えながら継続して発生することが確実視されています。AIの悪用により、個人の利用状況に合わせたかのような精緻な文面が作られる時代において、「違和感のある日本語」を探す従来の見分け方は通用しなくなっています。
判断基準は極めてシンプルです。「決済やアカウント停止に関するメールが届いたら、文面のリンクは1ミリも触らず、iPhoneの『設定』アプリだけを見る」。この鉄則を自分自身の習慣とし、家族や身近なシニア層にも共有することこそが、大切なデジタル資産とプライバシーを守る最大の盾となります。 (出典: icloud 決済失敗 メール(Yahoo!ニュース))
最新のトレンドや話題のニュースをわかりやすく解説するWebライターです。読者の皆様に役立つ情報を日々お届けしています。