ICloud支払い失敗メールは本物?2026年の手口と緊急対処法を検証
朝起きてスマートフォンを開いた瞬間、「iCloud+のお支払いに失敗しました」「24時間以内に支払い情報を更新しないとデータが削除されます」という警告通知が届いていたら、誰しも冷や汗を流すはずです。写真や連絡先、バックアップデータが消失する恐怖から、慌てて記載されたリンクをタップしそうになる心理は無理もありません。しかし、その画面に指を伸ばす前に一度立ち止まってください。
現在、Appleの正規サービスを装い、クレジットカード情報やApple IDのログイン情報を巧妙に奪い取るフィッシング詐欺が爆発的に増加しています。2026年に入り、AIによる自然な日本語生成技術や、本物のWebサイトと見紛う精巧なクローン技術が悪用され、手口の悪質化には拍車がかかっています。本稿では、IT専門メディアの現場検証と最新のサイバーセキュリティデータに基づき、この支払い失敗通知の真偽を見抜く決定打と、万が一URLを開いてしまった場合の緊急防御策を徹底解説します。
📌 【この記事の重要ポイントまとめ】
- 要点1:「iCloud支払いに失敗しました」というメールの大半は、Apple IDや決済情報を盗み取るフィッシング詐欺であり、Apple製品を所持していないユーザーにも無差別に送られている。
- 要点2:本物のApple公式通知は「登録した氏名」が冒頭に明記され、送信元ドメインやメールヘッダーが厳密に管理されているため、不自然な宛名や短縮URLで即座に見分けられる。
- 要点3:カード番号を入力してしまった際は即座にカード会社へ連絡して利用停止を行い、Apple IDのパスワード変更と2要素認証の再点検を完了させることが不可欠である。
【噂の真相】なぜ突然届く?iCloud「支払いに失敗しました」メールの正体
ネット上の相談掲示板やSNSでは、「iPhoneを使っていないのにiCloudの請求エラーが届いた」「昨日まで問題なく使えていたのに突然警告が来た」という困惑の声が後を絶ちません。なぜ、心当たりのない通知が個人のメールボックスに届くのでしょうか。結論から言えば、これらは標的を絞って送られているのではなく、漏洩したメールアドレスリストに対して機械的に一斉配信されているApple ID支払い情報の更新を装うフィッシング詐欺です。
フィッシング対策協議会による注意喚起データによると、クラウドサービスや大手テック企業を騙るフィッシング報告件数は、2024年から2026年にかけて高止まりを続けており、月間報告数は平均して10万件から14万件規模で推移しています。攻撃者は、漏洩した名簿データに対して1秒間に数万通という規模でスパムメールをばら撒きます。その中にたまたま「iPhoneやMacの有料iCloudストレージ(iCloud+)を契約している人」が一定確率で含まれており、その数パーセントが罠にかかるという「数打ちゃ当たる」ビジネスモデルが成立しているのが実態です。
「自分だけが狙われているのではないか」という不安は、攻撃者が仕掛けた心理的トラップに過ぎません。Android端末やWindows PC宛てに届く事例が多発していることからも、犯行グループがターゲットの利用端末すら把握せずに絨毯爆撃を仕掛けていることが裏付けられています。
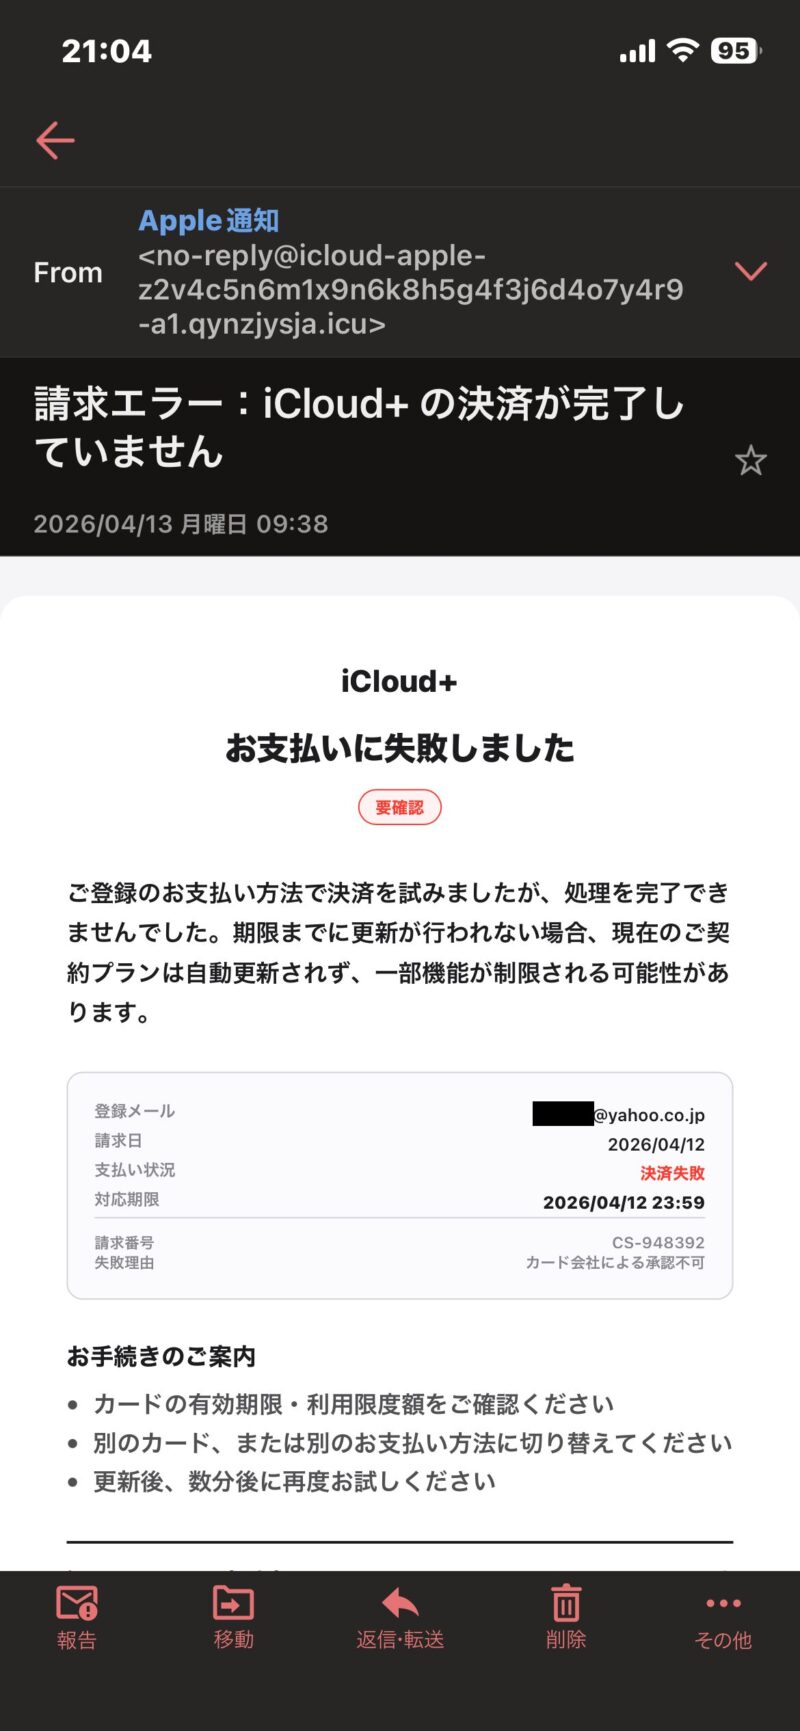
【決定的な差】iCloud支払い失敗メールの本物と偽物の見分け方
詐欺グループの文面は年々巧妙化しており、Appleの公式ロゴマークや美しいレイアウトをそのままコピーして送られてきます。しかし、セキュリティ構造の根本的な違いを理解していれば、両者を判別することは決して難しくありません。iCloud支払い失敗メールの本物と偽物の見分け方を整理した以下の比較表を確認してください。
| 項目 | 偽物(フィッシング詐欺メール) | 本物(Apple公式の重要通知) | 編集部の見解・判別のポイント |
|---|---|---|---|
| 宛名の表示 | 「お客様」「Dear Customer」、またはメールアドレスそのもの | Apple IDに登録している「本人の本名(姓名)」 | 最も確実な判別基準。Appleがユーザーの氏名を把握せずに重要通知を送ることはない。 |
| 送信元アドレス | 表示名だけ「Apple」で、実アドレスはランダムな英数字やフリーメール | 末尾が「@apple.com」または「@id.apple.com」で厳密に一致 | 表示名に騙されず、メーラーの送信元詳細を展開してドメインを必ず確認する。 |
| 誘導先URL | 短縮URL、無関係な海外ドメイン(.top, .xyz, .icuなど)、不自然なサブドメイン | 公式ポータル(appleid.apple.com や apple.com/jp など正規ドメイン) | リンクを直接押さず、長押しやホバーで実際のリンク先URLを確認する習慣が身を救う。 |
| 文面の緊迫感 | 「24時間以内に更新しないと削除」「アカウントを永久凍結」など恐怖を煽る | 淡々と支払いの再試行失敗を知らせ、設定からの変更を促す落ち着いたトーン | 急激な時間制限を課してパニック状態に追い込むのは、詐欺特有の典型的な心理誘導。 |
特に重要なのが、Apple公式送信元メールアドレスの確認方法です。多くのスマートフォン向けメールアプリでは、画面上に「Apple Support」や「iCloud」といった送信者名(表示名)だけが大きく表示され、本来のアドレスが隠されています。送信者名をタップして詳細を展開し、アドレスの末尾(ドメイン部)が「apple.com」で終わっているかを点検してください。「apple-security-update-jp.com」のように、ハイフンで社名を繋いだ悪質な偽ドメインも横行しているため、細部まで注視が必要です。
【実態検証】利用者の生の声と現場目線で見えた2026年の手口
サイバー犯罪の現場を取材すると、近年のフィッシング詐欺は単なる「片言の日本語メール」から、高度なソーシャルエンジニアリングへと進化を遂げている実態が浮き彫りになります。
2026年現在の相談事例で特に目立つのは、ユーザーが本物だと信じ込んでしまうリアルタイムな偽装工作です。被害に遭った40代会社員の手記には、その生々しい手口が記録されています。
「朝の通勤ラッシュ時、iPhoneの画面に届いた『ストレージ容量不足によるデータ停止通知』に目を奪われました。『あと12時間で過去5年分の家族写真が消える』と書かれており、パニックになってリンクをタップしてしまいました。開いた先は普段見慣れたAppleのログイン画面そのもの。Face IDを求められ、続けてクレジットカードの再登録画面が出たため、疑いもせず入力してしまったのです。そのわずか30分後、カード会社から限度額オーバーの不正利用検知アラートが届きました」(被害者の手記より要約)
これこそが、2026年最新のiCloud詐欺メール手口と特徴です。攻撃者はユーザーが通勤中や就寝前など、注意力が散漫になる時間帯を狙い撃ちします。さらに、従来の単なる偽フォームではなく、被害者が入力した2要素認証コードをバックグラウンドでリアルタイムに本物のAppleサーバーへ中継し、瞬時にセッションを奪い取る「リバースプロキシ型フィッシング」の手口も確認されています。画面のデザインが本物と完全に一致していても、決して安全の証明にはなりません。
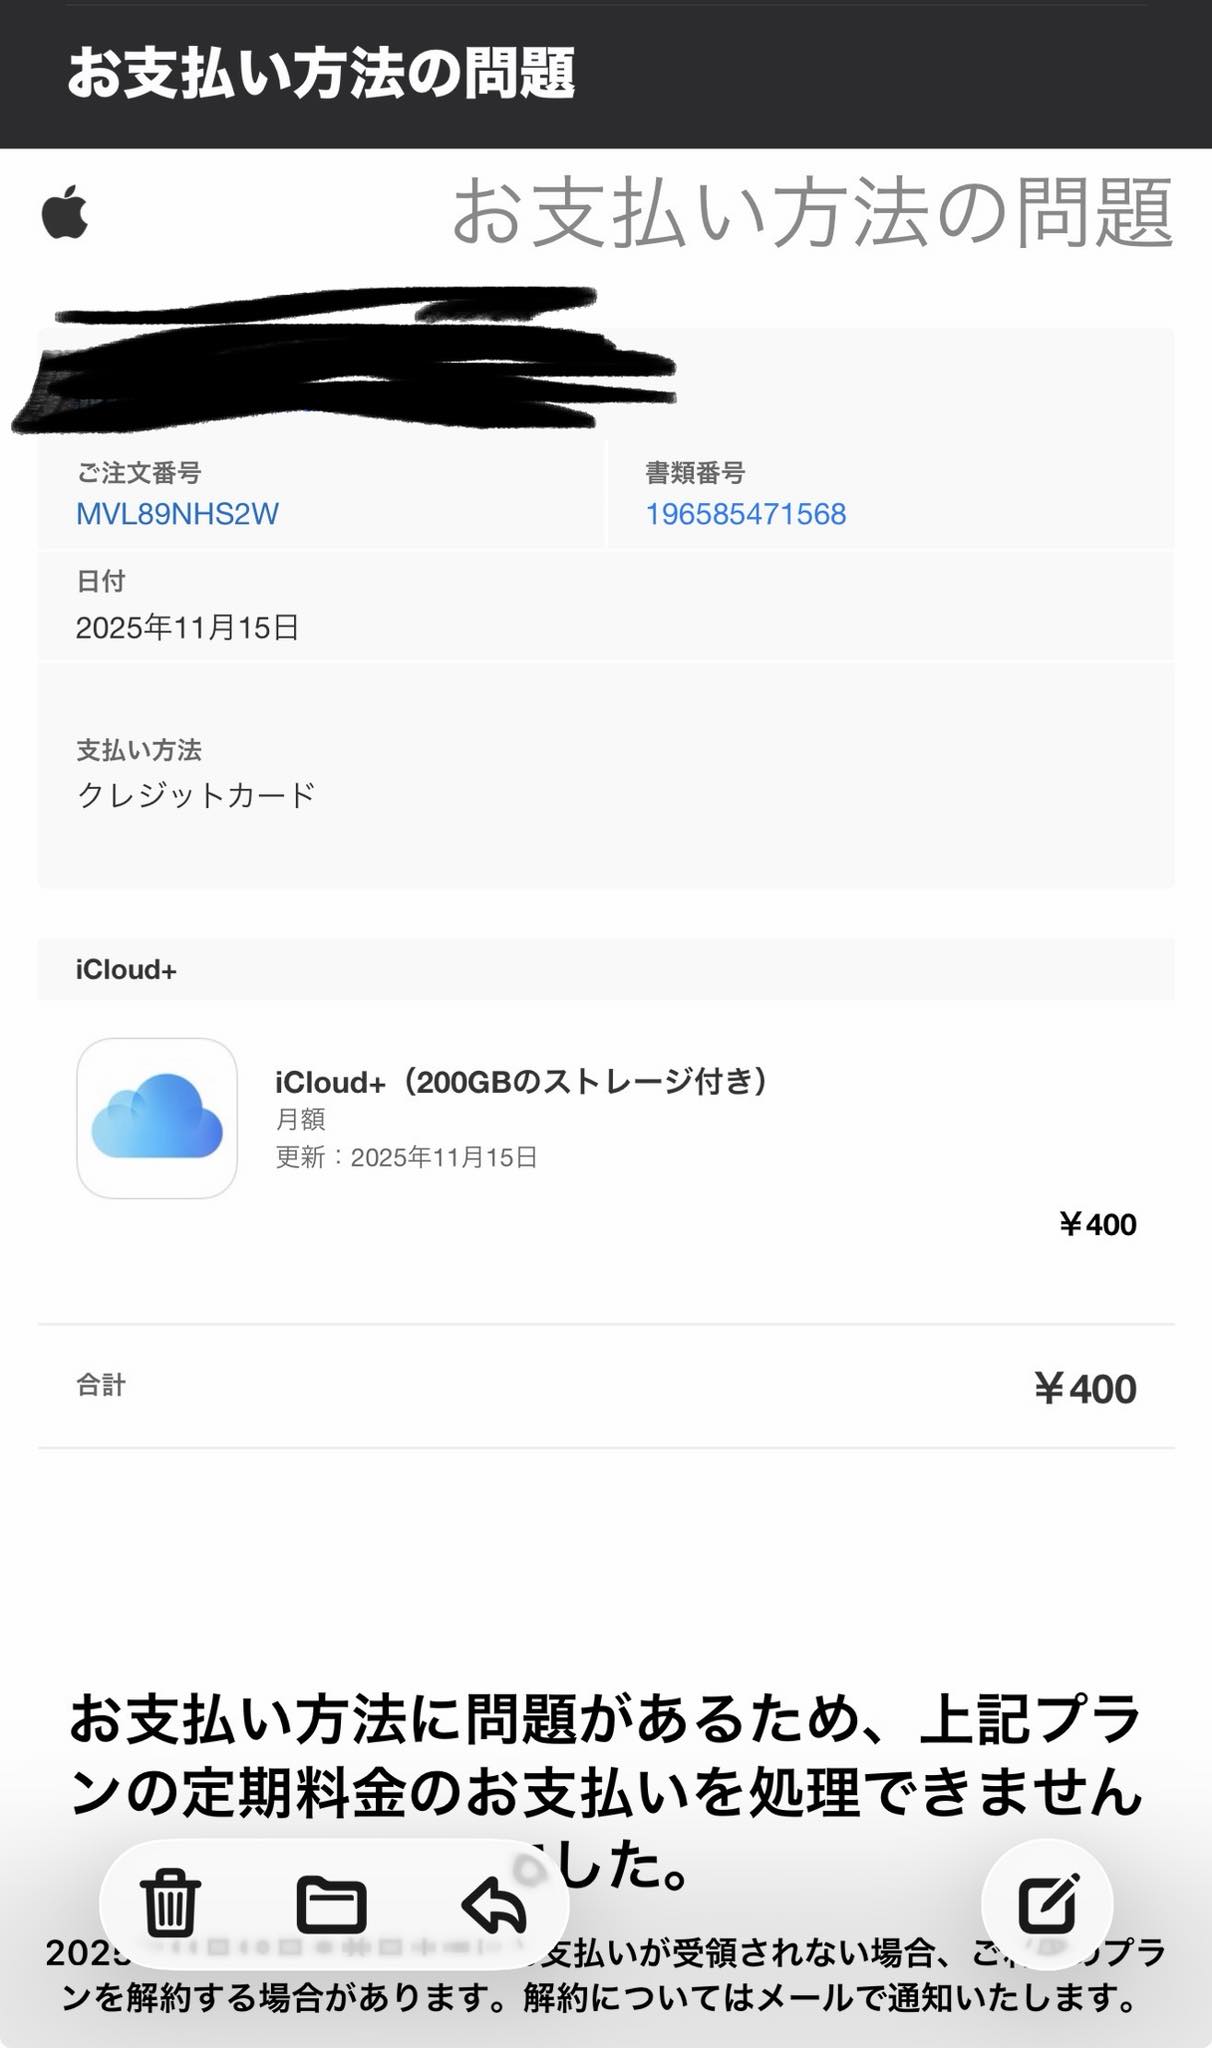
一般に知られていない盲点|本当にiCloudの月額料金引き落とし失敗が起きた場合の確認手順
一方で、読者の中には「もしかしたら本当にクレジットカードの有効期限が切れていて、公式の請求が止まっているのではないか」と心配になる方もいるはずです。実際に、日常的な利用において引き落としエラーが発生するケースは珍しくありません。
iCloudの月額料金引き落とし失敗の理由としては、主に以下の4点が挙げられます。
- 登録しているクレジットカードの有効期限が更新され、新カード情報が未登録
- ショッピング等による月間利用可能枠(限度額)の一時的な超過
- デビットカードやプリペイドカードを利用しており、口座残高が不足している
- カード会社側の不正検知システムが誤作動し、深夜の自動決済を一時保留にした
もし正規の決済エラーが疑われる場合でも、メール内のリンクを経由することは厳禁です。必ず手元の端末から直接、iCloudストレージ請求エラーの真相と確認手順に則って確認を行ってください。
iPhoneやiPadからの確認手順は極めてシンプルです。
端末の「設定」アプリを開き、最上段に表示されている「自分の名前(Apple ID)」をタップします。続いて「お支払いと配送先」を選択してください。ここで生体認証(Face IDやTouch ID)またはパスコードの入力が求められます。正常に決済が行われていれば登録カードの情報が並んでいるだけであり、実際に決済エラーが起きている場合は、画面最上部に赤文字で「お支払いに問題があります」という明確な警告バナーが表示されます。この設定画面に警告が出ていなければ、届いたメールは100%偽物の詐欺メールと断定できます。
【被害発生時の緊急チャート】URLを開いた・情報を入力してしまった場合の対処法
万が一、不審なメールに反応してしまった場合、どの段階まで操作を進めてしまったかによって対処の緊急度が劇的に異なります。パニックにならず、自身が該当するフェーズの対応を迅速に執行してください。
フェーズ1:メール内のURLリンクを開いただけの場合
多くの方が最も恐怖を感じる瞬間ですが、詐欺メールのURLを開いてしまった時の対処法の基本は「冷静に即座に閉じる」ことです。現代のiOSや主要ブラウザは堅牢なサンドボックス構造を採用しているため、リンクを踏んだだけで端末が即座にウイルス感染したり、遠隔操作されたりする危険性は極めて低いです。画面に「ウイルスが検出されました」といった警告文がポップアップしても、それは偽装広告(スケアウェア)ですので、タブを閉じて履歴を消去すれば被害はありません。
フェーズ2:クレジットカード情報を入力して送信してしまった場合
この段階に至った場合、一刻の猶予もありません。直ちにクレジットカード情報を入力した場合の緊急停止手続きを実行してください。
手元にあるクレジットカードの裏面に記載された「紛失・盗難受付デスク」(24時間365日対応)へ電話をかけ、フィッシングサイトにカード番号とセキュリティコードを入力してしまった旨を伝えます。カードの一時利用停止と、番号再発行の手続きを直ちに依頼してください。大半のカード会社では、警察への届出や所定の調査を経ることで、不正利用被害に対する補償制度が適用されますが、放置して被害が拡大した場合は重過失とみなされるリスクがあります。
フェーズ3:Apple IDのパスワードを入力してしまった場合
攻撃者の手に認証情報が渡ると、アカウント内の個人情報閲覧、写真データのダウンロード、さらには「iPhoneを探す」機能を悪用した端末の遠隔ロックなど、深刻な被害に直面します。直ちにApple ID乗っ取り被害の確認とパスワード変更を断行しなければなりません。
正規のApple設定画面(端末の「設定」>「Apple ID」>「サインインとセキュリティ」)から、速やかにパスワードを強固な新しいものに変更してください。パスワード変更時には「他のすべてのデバイスからサインアウトしますか?」という確認画面が出ますので、必ず「サインアウト」を選択し、詐欺グループが保持しているログインセッションを強制遮断します。あわせて、2要素認証によるApple IDセキュリティ強化が有効になっているかを再確認し、身に覚えのない信頼できる電話番号が勝手に追加されていないかを厳格に点検してください。
二次被害防止:Appleサポートへの報告
自身のアカウントの安全を確保した後は、Appleサポートへの不審メール報告手順に従い、届いた詐欺メールを「reportphishing@apple.com」宛てに転送してください。Appleのセキュリティチームへ実物データを集約させることで、悪質なサーバーのテイクダウン(閉鎖)や、他ユーザーへの迷惑メールフィルター強化に直接貢献できます。
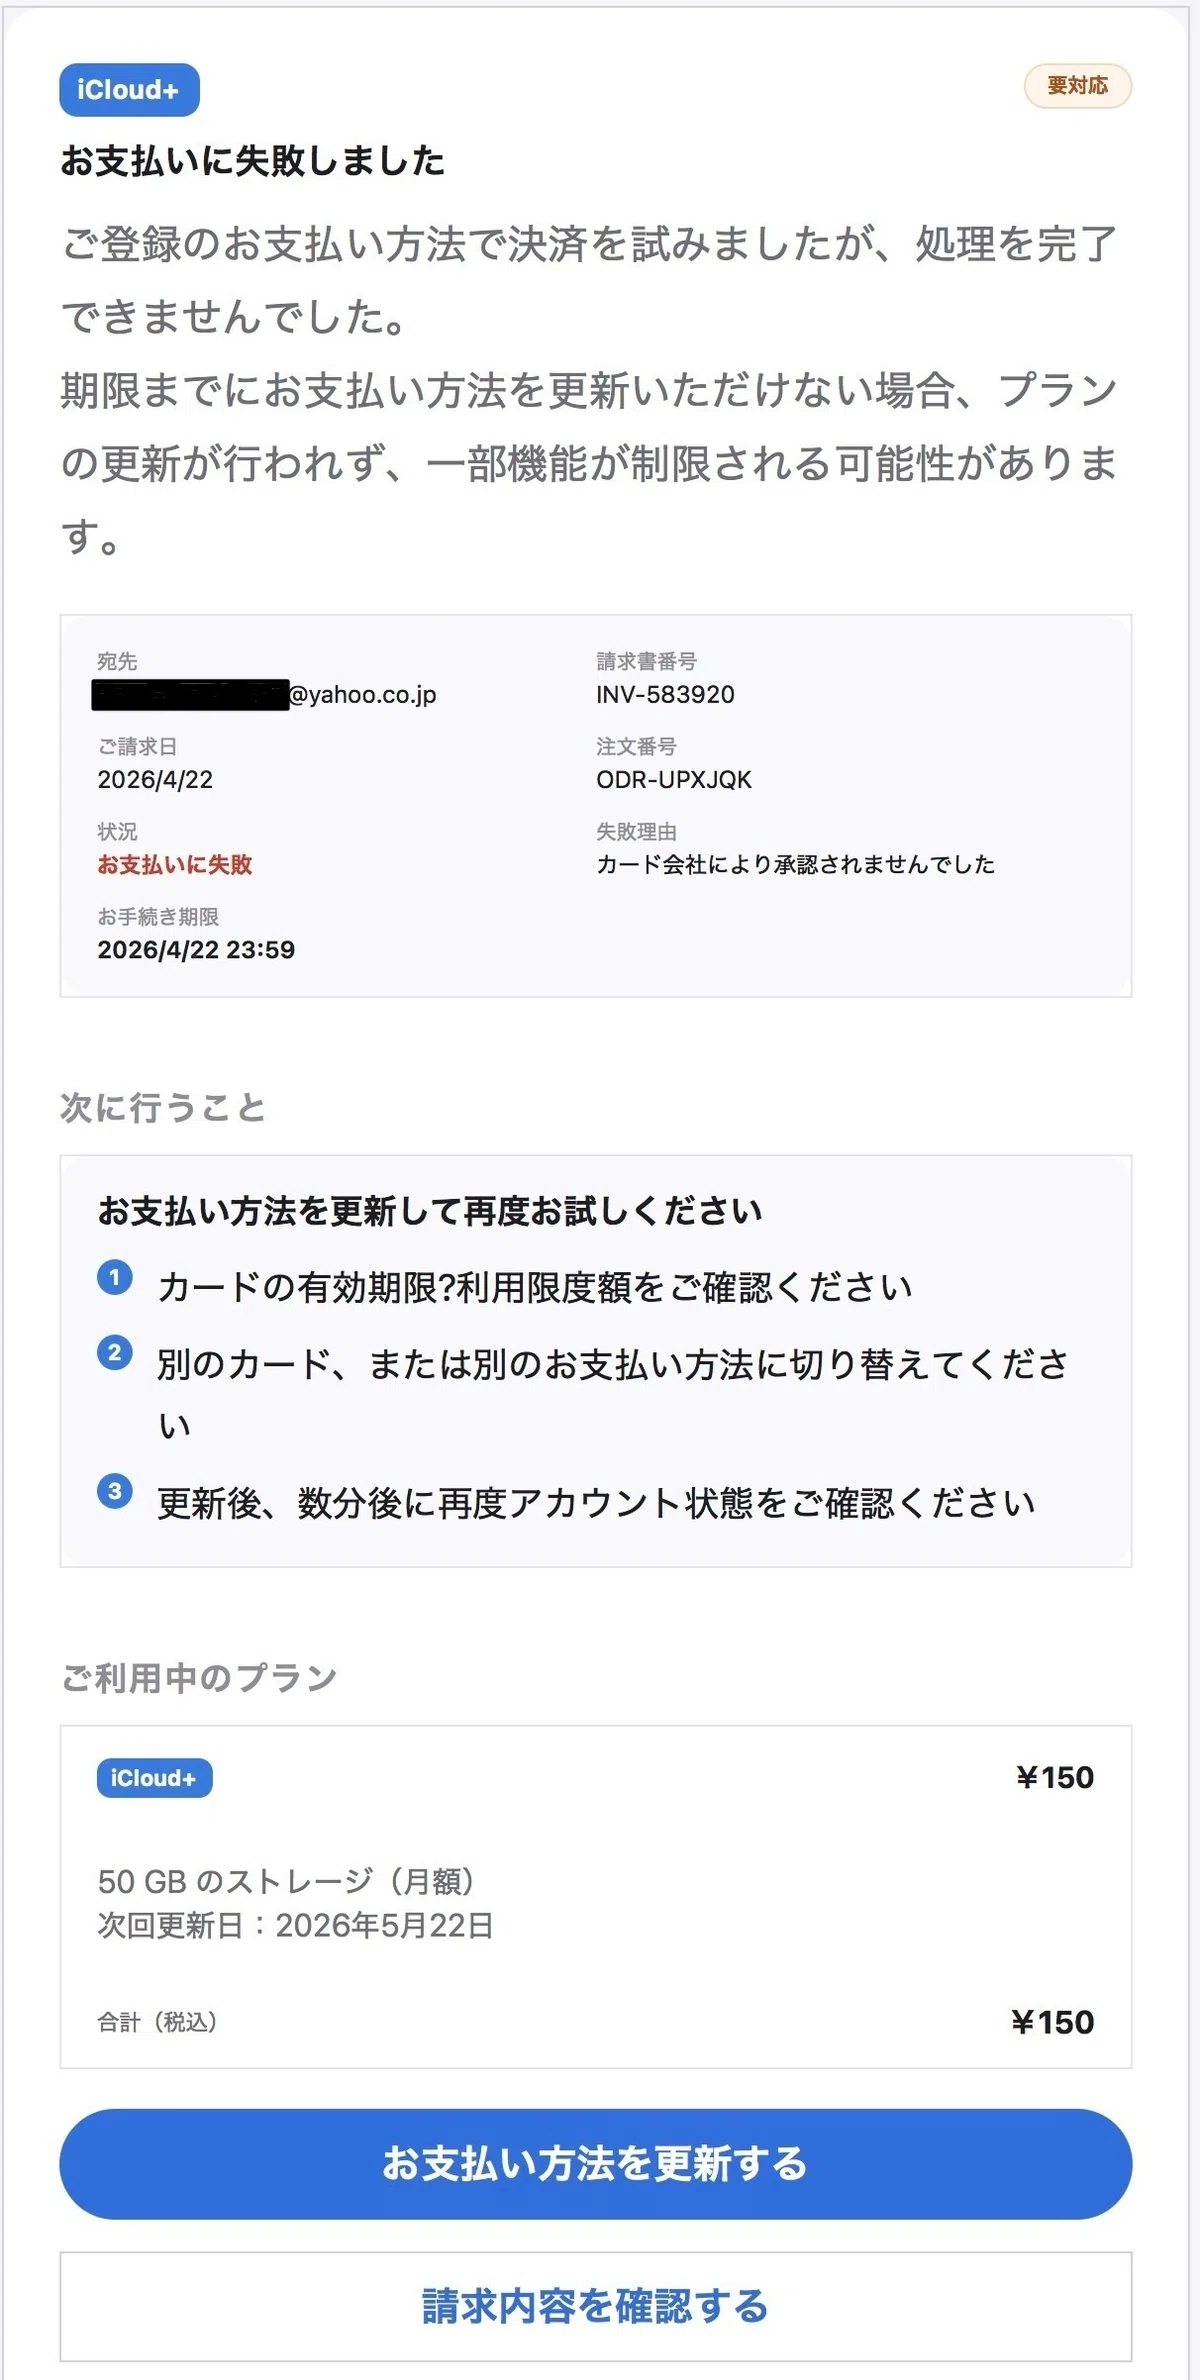
【プロの結論】デジタル心理戦に巻き込まれないための防犯リテラシー
なぜ、これほどまでに古典的な手口であるフィッシング詐欺に、多くの知的な現代人がいとも簡単に引っかかってしまうのでしょうか。その背景には、サイバー犯罪集団が極めて高度な「行動経済学」と「認知心理学」を悪用している現実があります。
人間には、同等の利益を得るよりも「今持っているものを失うこと」を約2倍強く恐れる損失回避バイアスが本能的に備わっています。「写真やデータが消える」「アカウントが凍結される」という脅迫は、まさにこの損失回避の防衛本能を直撃します。さらに「24時間以内」という切迫したタイムリミットを突きつけられると、人間の脳は論理的な思考を司る前頭前野の機能が低下し、恐怖を司る扁桃体が優位になります。その結果、「とにかく早く問題を解決して安心したい」という強い衝動(認知的不協和の解消)に駆られ、普段なら絶対に気づくはずの送信元アドレスの不審点やURLの違和感を完全に無視してしまうのです。
この心理的罠から身を守るための唯一無二の防犯基準は、非常にシンプルです。
「どれほど切迫した内容であっても、通知メッセージ内のリンクからは絶対にログインしない」
これが鉄則です。Appleからの通知に限らず、銀行、配送業者、通信キャリアからの連絡であっても、問題が生じているなら「ブックマークした公式サイト」や「端末内の正規アプリ」から直接確認しにいく習慣を徹底してください。このワンクッションを挟むだけで、世の中に存在するフィッシング詐欺の99.9%は完全に無力化できます。
【icloud 詐欺メール 支払いに失敗しました】に関するよくある質問(FAQ)
Q1:AndroidスマホやWindowsパソコンに「iCloud支払い失敗」のメールが届くのはなぜですか?
A1:詐欺グループが不正に入手した無差別なアドレスリストへ機械的に一斉送信しているためです。相手はあなたがApple製品を所持しているか否かすら把握していません。心当たりが一切ない環境に届いたものは、完全な偽物ですので即座に削除または迷惑メール報告を行ってください。
Q2:メールの本文を開いてしまった、あるいはリンクを一度タップしてしまっただけで料金を請求されたりしますか?
A2:メールを閲覧したり、URLを開いただけで勝手に契約が成立したり金銭が引き落とされることは構造上ありません。ワンクリック詐欺のような脅迫画面が出ても法的な効力は皆無です。個人情報や認証コード、カード番号をWebフォームに入力して送信していなければ、実質的な金銭被害に直結するリスクはありません。
Q3:本物のAppleから支払いに関するメールが届く場合、どのような特徴がありますか?
A3:本物のAppleからの領収書や請求通知には、必ずアカウントに登録しているあなたの「本名」が明記されています。また、決済に失敗した場合でも、いきなり「24時間でデータを消去する」といった極端な脅迫文言を使うことはなく、期日までに設定画面から支払い方法の更新を促す礼儀正しく冷静な文面になっています。
Q4:偽サイトにクレジットカード情報を送信してしまいました。返金してもらうことは可能ですか?
A4:直ちにカード会社へ連絡してカード利用を停止し、不正利用被害の申請を行ってください。多くのクレジットカード会社では、会員規約に基づき不正利用補償制度が用意されています。ただし、対応が遅れたり、重大な過失と判定されたりすると補償対象外になるケースもあるため、気づいた瞬間に連絡を入れる迅速性が極めて重要です。
まとめ:今後の動向と失敗しないための判断基準
生成AIの進化により、かつてフィッシング詐欺の見分け方の定番であった「不自然な日本語」「フォントの乱れ」「粗雑なロゴ」といった初歩的な欠陥は急速に姿を消しつつあります。文面やデザインの見た目だけで詐欺を見抜くことは、もはや専門家であっても困難な時代に突入しました。
だからこそ求められるのは、見た目に惑わされない「行動のルール化」です。「支払い失敗」「アカウント停止」という警告メールを目にしたときは、まず深呼吸をして、記載されたリンクを絶対にタップしないこと。そして、必ず自らiPhoneの「設定」アプリを開いてステータスを確認すること。このシンプルな原則を自らの防犯ルールとして徹底し、大切なデジタル資産と個人情報を確実に守り抜いてください。 (出典: icloud 詐欺メール 支払いに失敗しました(Yahoo!ニュース))
テクノロジーやライフスタイル領域を中心に執筆活動を行っています。趣味は写真撮影と旅行です。