ICloud決済エラーメールは詐欺?本物との見分け方と公式対処法
朝、スマートフォンの画面を開いた瞬間に飛び込んでくる「iCloud+の決済エラー」「お支払いに失敗しました」という見慣れない通知。月額130円から数千円を支払って利用しているiCloudストレージが突然使えなくなるのではないか、保存されている大切な写真やバックアップデータが消失してしまうのではないかという焦りが、反射的に指先を動かしてしまいそうになります。
2026年に入り、Appleを装う迷惑メールの手口は一層の巧妙化を極めています。巧妙に偽装された公式ロゴ、緊迫感を煽る文面、そして実在する企業のドメインを悪用した送信元偽装など、一般のユーザーがひと目で見抜くことは極めて困難になっています。突然届いたその決済エラー通知が本当にApple公式からの警告なのか、それとも個人情報を狙う罠なのか。本稿では、最新の手口から本物と偽物の決定的な識別点、万が一の被害を防ぐ公式ルートでの確認手順までを徹底的に検証・解説します。
📌 【この記事の重要ポイントまとめ】
- 要点1:2026年現在急増している「iCloud決済エラー」の多くは巧妙なiCloudフィッシング詐欺であり、正規ドメインを偽装した送信元が多発している。
- 要点2:本物のApple通知には必ず「登録者の本名」が記載され、メール内のリンクから直接クレジットカード情報を入力させることはない。
- 要点3:メール内のリンクは一切開かず、iPhoneの「設定」アプリや公式サイトから直接請求履歴を確認するのが最も安全で確実な防衛策である。
突然届いた「iCloud決済エラー」は本物か?巧妙な手口と開いた際のリスク
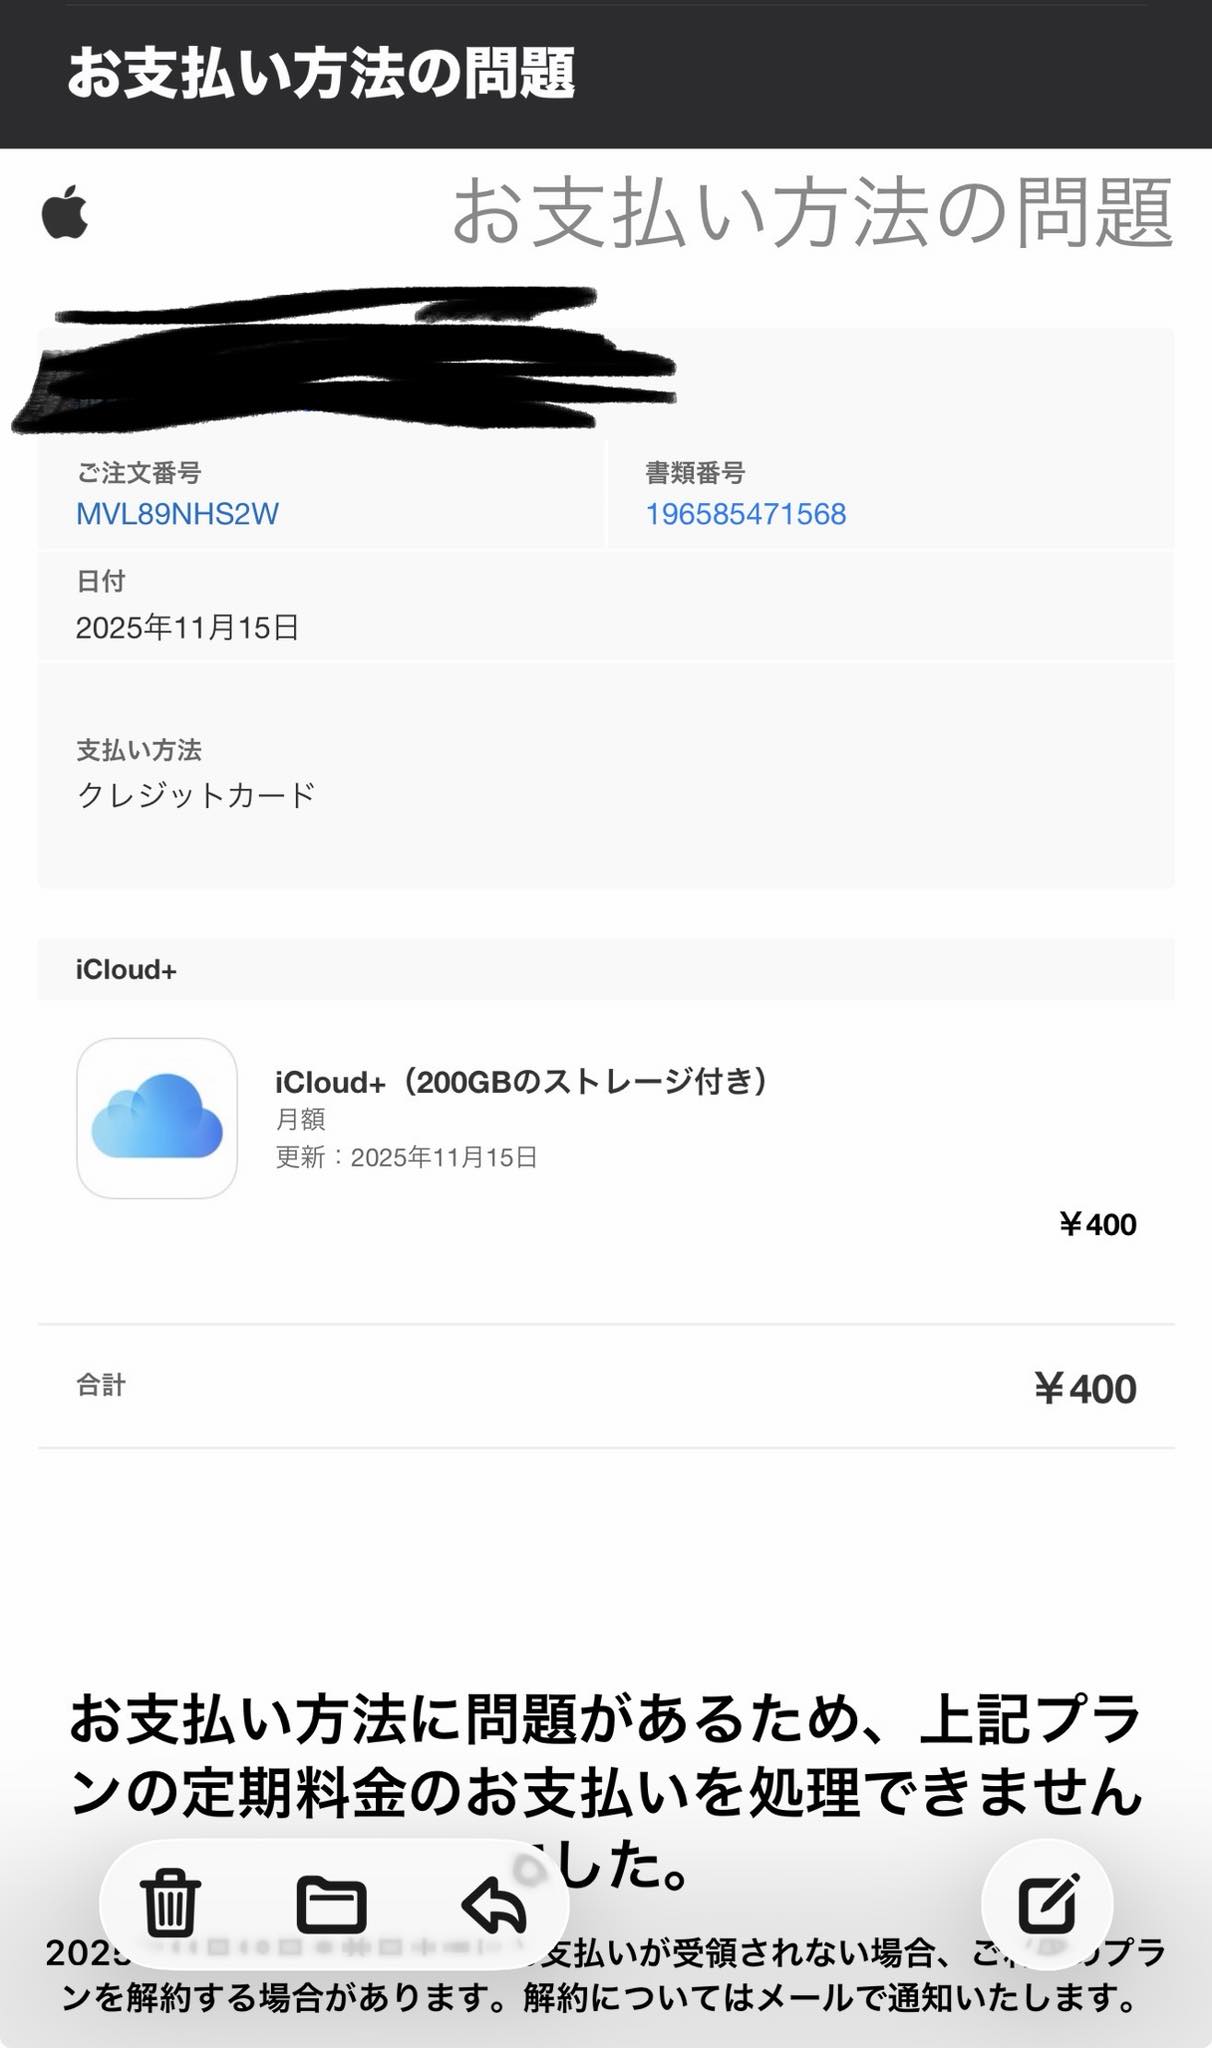
「お客様のiCloudストレージのお支払いが処理できませんでした」「次回請求についてのお知らせ:決済失敗」。こうした件名で届くメッセージを目にしたとき、多くの人がまず抱くのは「クレジットカード有効期限切れだろうか」「カードの限度額に達したのだろうか」という自己都合の不安です。フィッシング詐欺グループはこの心理的な隙を徹底的に突き、利用者を誘導します。
フィッシング対策協議会最新情報によると、Appleを装ったフィッシングサイトの報告件数は高止まりを続けており、中でもサブスクリプション課金の更新時期を狙った請求・決済エラー型の文面が圧倒的多数を占めています。詐欺グループの狙いは明確です。メール内の「お支払い情報の更新」や「アカウント確認」といったリンクから偽のログイン画面へと誘導し、Apple IDのログイン情報(メールアドレス・パスワード)およびクレジットカード番号・セキュリティコードを一挙に入手することにあります。
もし不審なメールのリンクを開いてしまい、認証情報や決済情報を入力してしまうと、わずか数分のうちに不正利用が実行される危険性があります。Apple IDが乗っ取られれば、保存されている連絡先や位置情報の漏洩、紐づけられたApple Payの不正使用、さらには端末の遠隔ロック(「探す」機能の悪用)による身代金要求といった甚大な二次被害へと発展する恐れがあるため、初動の判断が決定的な分かれ道となります。

【実態検証】2026年最新の詐欺メール手口と現場で観測された送信元アドレス
ネット上の情報検証コミュニティやSNS(旧Twitter・5ちゃんねる等)のリアルな報告を追跡すると、近年猛威を振るっている偽メールの構造には顕著な特徴が見られます。ウェブ上の検証データやセキュリティウォッチャーの報告によると、送信元の表示名(送信者名)は「Apple」「iCloud」と正しく表示されているものの、実際の送信元メールアドレスの確認を行うと、Appleとは全く関係のない外部ドメインが剥き出しになっているケースが後を絶ちません。
具体的には、2026年の観測事例として以下のようなアドレスからの配信が報告されています。
- 実在する一般法人のドメイン悪用:
ahc_ec@all-hearts.co.jp、info@customworld.jpなど、実在する企業サーバーを踏み台(リレー)にして送信された形跡のあるメール。 - 無作為な文字列ドメイン:無料メールサービスや海外の使い捨てドメインを経由し、自動生成された不審な英数字アドレス。
- Appleに似せた偽装ドメイン:一見すると「apple-security-support.com」のように見えるが、公式の「apple.com」ではない独自ドメイン。
SNS上では「毎朝のようにストレージ容量オーバーと決済失敗のメールが交互に届く」「普段iCloudの有料プランを使っていないのに届いた」という戸惑いの声が散見されます。詐欺グループは対象が無課金ユーザーかどうかも判別せず、無差別に大量送信を行っているのが現場の実態です。送信元アドレスのヘッダー情報を確認することは、偽物を見破る上で最も基本的かつ強力な対抗策となります。
本物と偽物の決定的な見分け方|公式メールと詐欺メールの徹底比較
公式から送信される正規の通知と、悪質なフィッシングメールには、注意深く観察すれば誰でも判別できる「決定的な差異」が存在します。以下の比較表で両者の特徴を整理しました。
| 項目 | Apple正規の請求・通知メール | 詐欺・フィッシングメール | 編集部の見解・判別ポイント |
|---|---|---|---|
| 送信元ドメイン | 末尾が「@apple.com」「@email.apple.com」で完全一致 | 一般企業のメルアドやフリーメール、不審な独自ドメイン | 表示名ではなく「詳細(完全なアドレス)」を展開して確認が必須 |
| 宛名表記 | アカウントに登録された「本名(姓名)」を正確に記載 | 「親愛なるお客様」「お客様」「メールアドレスそのもの」 | 正規のApple領収書や警告が宛名なしで送られることは原則ない |
| 請求・契約内容 | 請求先住所、注文番号、請求額、カード下4桁が明記 | 「決済エラー」「サービス停止」など抽象的な文言のみ | 具体的な個別情報が書かれていないメールはほぼ100%偽物 |
| 誘導リンクの手法 | 端末の設定アプリや公式サイトのサポートトップへ誘導 | 「今すぐ更新」「ログインして確認」と直接入力画面へ直行 | メール内のリンクを押させる構造そのものが大きな危険因子 |
| 緊急性の煽り | 猶予期間(約30日間)を提示し、冷静な対処を案内 | 「24時間以内に更新しないと全データ削除」と恐怖を煽る | 極端な短時間のデッドラインを提示するのは古典的な詐欺手口 |
一般に知られていない盲点とネットの誤解
ネット上の情報や知恵袋などのQ&Aにおいて、利用者が陥りがちな「重大な誤解」がいくつか存在します。安全を確保するためには、こうした思い込みを正しく排除しておく必要があります。
誤解1:「送信者名にAppleと書いてあれば安心」という思い込み
メールソフトの画面最上部に表示される「差出人名」は、送信側が任意の文字列を自由に設定できます。詐欺グループはここを「Apple Support」「iCloud Billing Team」などに偽装します。必ず差出人名をタップ、あるいは右クリックして「本当のメールドメイン」が何になっているかを暴かなければ意味がありません。
誤解2:「決済エラーが起きたら即座にデータが消える」という恐怖心
「今すぐ更新しないと写真が消去されます」という脅迫めいた一文に動揺する人は少なくありません。しかし、仮に本当にクレジットカードの有効期限切れや残高不足によってiCloudストレージ購入エラーが発生した場合でも、Appleが即日データを全消去することは絶対にありません。通常、決済が失敗しても再試行の猶予期間が設けられ、容量を超過した状態が一定期間(約30日以上)継続した場合に新規の同期が停止するだけであり、既存のデータがいきなり消し飛ぶ設計にはなっていないのです。
誤解3:「リンクを開いただけなら絶対に安全」という油断
「情報を入力しなければ大丈夫」と過信してリンクを踏む行為も推奨されません。現代のサイバー攻撃では、リンクを開いた瞬間にブラウザの脆弱性を突くスクリプトが作動したり、アクセスしてきた個別のIPアドレスや端末環境を追跡され、「このアドレスは実在し、リンクを踏むカモである」と詐欺グループ側のアクティブリストに登録されてしまうリスクがあるからです。
メールのリンクは踏まない!公式サイト・端末設定から行う請求履歴の確認手順
万が一「本当にカードの有効期限が切れていたかもしれない」と心当たりがある場合でも、届いたメールに記載されたリンクから手続きを行ってはいけません。完全に安全が担保された「正規のルート」から、Apple IDお支払い情報の更新や公式サイトでの請求履歴確認を行うのが鉄則です。
以下の2つの公式手順を用いれば、フィッシングサイトに誘導されるリスクは完全にゼロになります。
iPhone・iPadから直接確認する手順
- 端末の「設定」アプリを開く。
- 画面最上部にある「自分の名前(Apple Account)」をタップ。
- 「お支払いと配送先」を選択(生体認証またはパスコードを要求されます)。ここで登録カードの横に赤い警告マークが出ていないか確認。
- さらに請求の実態を知りたい場合は、同画面内の「メディアと購入」>「アカウントを表示」>「購入履歴」へと進む。
ここに未払いや決済エラーの表示が一切なければ、届いたメールは間違いなく100%詐欺メールであると断定できます。
Webブラウザから安全に確認する手順
- ブラウザ(SafariやChrome)を新規で開き、検索窓から「Apple公式サイト」または「Apple ID」と手動検索する(ブックマーク推奨)。
- 公式URL(
appleid.apple.comまたはreportaproblem.apple.com)であることを確認してログイン。 - 「お支払い方法」および「購入履歴」のステータスを確認する。
【緊急対処】不審なメールのリンクを開いた・情報を入力してしまった場合の初動
もし焦りからリンクを開き、情報を送信してしまった場合は、1分1秒を争う迅速な初動対応が求められます。被害を最小限に食い止めるための、Appleサポート公式対処法に則った緊急ステップは以下の通りです。
ステップ1:Apple IDのパスワード変更と全端末サインアウト
まだログインが可能な状態であれば、即座に公式サイト(appleid.apple.com)へ直接アクセスし、パスワードを変更してください。その際、「他のすべてのデバイスからサインアウトする」を選択し、悪意ある第三者のセッションを強制遮断します。
ステップ2:二段階認証の設定状況を再点検する
現在のアカウント設定で「2ファクタ認証(二段階認証)」が有効になっているか確認してください。もし信頼できる電話番号が改ざんされていれば直ちに修正し、見知らぬデバイスが連携されていないかアカウント管理画面から排除します。
ステップ3:クレジットカード会社への緊急連絡(利用停止手続き)
偽サイトにカード番号、有効期限、セキュリティコード(CVV)を入力してしまった場合、数時間以内に不正なオンライン決済が試みられます。直ちにカード裏面に記載されているコールセンターへ電話をかけ、「フィッシング詐欺でカード情報を入力してしまった」と伝えてカードの利用停止および再発行を依頼してください。
ステップ4:Apple公式サポート窓口への通報・相談
Appleの正規サポート(電話または公式サポートアプリ)へ連絡を入れ、アカウント乗っ取りの兆候がないかログの調査を依頼します。また、届いた偽メールは転送用アドレス(reportphishing@apple.com)へ転送することで、公式によるフィッシングサイト閉鎖要請に貢献できます。
【専門家分析】なぜ人は「決済エラー」に焦るのか?認知心理学が解き明かす罠
なぜ多くの知識ある社会人やスマートフォンに慣れ親しんだ世代ですら、こうした古典的な手口に引っかかってしまうのでしょうか。ここには人間の認知特性を悪用した巧妙な心理学的トラップが存在します。
行動経済学や認知心理学において「切迫性ヒューリスティック(Urgency Heuristic)」と呼ばれる現象があります。人間は「期限が迫っている」「即時対応しないと不利益を被る」という強いプレッシャーを与えられると、論理的・分析的な思考(遅い思考:システム2)が麻痺し、直感的で衝動的な行動(速い思考:システム1)へと強制的に切り替わってしまう性質を持っています。
さらにiCloudという対象が、現代人の「損失回避バイアス」を極限まで刺激します。数万枚の家族の写真、仕事の重要書類、日々のメッセージ履歴など、金銭には代えがたい「思い出や生活インフラ」が人質に取られる恐怖を感じるため、客観的なアドレスの確認といった基本的な確認手順をスキップして「リンクをクリックして問題を解決したい」という心理的短絡(注意の狭窄)が引き起こされるのです。
【プロの結論】デジタル資産を守る「ゼロトラスト」な判断基準
巧妙化するサイバー犯罪時代を生き抜くために、私たちは個人の意識改革として「メール起点の行動を永久に禁止する」という強固な心理的バウンダリー(境界線)を設定しなければなりません。
どれほど精巧に作られたロゴがあろうと、切迫した文面で煽られようと、「メール内のボタンやリンクは絶対に触らない」という行動基準を徹底すること。問題が起きたという通知を受け取ったら、必ず「独立した別ルート(端末の設定画面や事前に登録したブラウザのブックマーク)」から自発的に確認しに行く。この「ゼロトラスト(何も信じない)」の姿勢こそが、2026年以降のデジタル社会で自身と大切なデータを確実に守り抜く唯一の防御壁となります。
【icloud 決済エラー メール】に関するよくある質問(FAQ)
Q1:iCloudの容量を使っていない(無料プランの)はずなのに決済エラーメールが届いたのはなぜですか?
A1:詐欺グループがあなたの契約状況を知らずに、無作為に集めたメールアドレス宛へ手当たり次第にスパムメールを送信しているためです。契約していないサービスのエラー通知が届いたこと自体が、偽物である決定的な証拠です。無視して削除してください。
Q2:メールの本文にあるリンクをクリックしてしまっただけで、何か盗まれますか?
A2:基本的には、遷移先のウェブページでApple IDのパスワードやクレジットカード番号などを手動入力・送信しなければ、直ちに深刻な情報漏洩が起きる可能性は低いです。ただし、アクセス元が有効なアドレスであると認識されるリスクや、ブラウザのキャッシュを狙った悪意ある挙動も否定できないため、開いてしまったブラウザのタブを即座に閉じ、履歴とCookieを消去しておくことを推奨します。
Q3:本物のAppleから届くメールアドレスを教えてください。
A3:Appleから送信される正規の請求書や決済関連メールは、ドメインの末尾が「@apple.com」または「@email.apple.com」となっています。ただし、送信元表示が偽装されている事例もあるため、メールアドレスの文字列だけでなく、本文に登録者の本名が記載されているか、注文番号や請求先住所が正確かどうかも合わせて総合的に確認してください。
Q4:怪しいメールが届いたとき、返信して「本物ですか?」と聞いてもいいですか?
A4:絶対に返信してはいけません。返信することで「このメールアドレスは現在使われており、本人がメッセージを読んでいる」という事実を詐欺グループに通知することになり、今後さらに大量の迷惑メールや標的型攻撃の対象にされる危険性があります。無反応のままゴミ箱へ移動し、完全に消去してください。
まとめ:焦らず「端末の設定」から確認する習慣を
スマートフォンライフの基盤となっているiCloudだからこそ、決済エラーやアカウント停止を仄めかす通知には誰もが一瞬動揺を覚えます。しかし、詐欺グループが仕掛ける罠の真髄は、その「一瞬の焦り」に付け込むことにあります。
2026年の巧妙な偽メールに対抗する最大の武器は、高度なITスキルではなく、「どんな通知が来てもメール内のリンクは踏まず、iPhoneの設定画面から確認する」という極めてシンプルなルーティンの徹底です。怪しいメールを受け取ったらまずは深呼吸をし、落ち着いて端末の設定アプリを開いてください。その一歩の冷静さが、あなたのプライバシーと財産を強固に守る盾となります。 (出典: icloud 決済エラー メール(Yahoo!ニュース))
毎日更新されるトレンド情報を分析・発信中。役立つ裏技やおすすめ情報を分かりやすく紹介します。