突然届くiCloud支払い失敗メールの真相!本物の見分け方と最新対策
ある朝、iPhoneの画面を開くと目に飛び込んでくる「【重要】iCloud+のお支払いに失敗しました」「24時間以内に更新しない場合、データが削除されます」という警告通知。写真や連絡先、アプリのバックアップなど、生活のすべてを預けているストレージが突如人質に取られたかのような強い文面に、誰もが一瞬パニックに陥ります。しかし、画面に表示された「支払い方法を更新」ボタンをタップする前に、指を止めてください。
現在出回っているこうした通知の大部分は、Appleを巧妙に騙ってクレジットカード情報やApple IDのパスワードを盗み取る悪質なフィッシング詐欺です。一方で、クレジットカードの更新月を過ぎていたために「本物の支払いエラー」が発生しているケースもゼロではありません。本稿では、届いたメールの真偽を即座に見抜く決定打から、偽物特有の狡猾な手口、万が一誤ってリンクを開いてしまった際の緊急レスキュー手順まで、現場の取材データと客観的証拠をもとに徹底解説します。
📌 【この記事の重要ポイントまとめ】
- 要点1:届いたメールの約9割はフィッシング詐欺だが、クレカ有効期限切れ等による本物の督促も存在するため安易な放置は禁物。
- 要点2:見分けの決定打は「宛名にあなたの本名が明記されているか」と「送信元メールアドレスのドメインが『@apple.com』『@email.apple.com』であるか」。
- 要点3:メール内のリンクは絶対に触らず、必ずiPhone本体の「設定」アプリから公式の支払い状況を確認するのが鉄則。
【緊急検証】iCloud「お支払いに失敗しました」メールは本物か詐欺か?
「自分は毎月確実に支払っているはずなのに、なぜ急にエラーが起きるのか?」――突然届く不穏な警告に、ネット上や知恵袋、SNSでは連日困惑の声が溢れています。結論から言えば、この通知には「本物のAppleからの重要通知」と「Appleを騙るフィッシング詐欺」の2つの可能性が並立しています。
しかし、パソコン教室や地域のIT駆け込み相談所(パソコンジム豊中など)に持ち込まれる相談の実例を検証すると、ユーザーの不安を煽るメールの圧倒的多数が偽物であることが判明しています。「Androidスマートフォンしか使っていないのにiCloudの支払い失敗通知が届いた」という笑えない実例が示す通り、詐欺グループは何億件もの流出メールアドレスに対して無差別に爆撃送信を行っているのが実情です。
とはいえ、「どうせ詐欺だろう」とすべてをゴミ箱に放り込むのも危険が伴います。実際にメインカードの有効期限が切り替わっていたり、限度額に達していたりして本当に支払いが滞っていた場合、放置すれば最終的にiCloudストレージが凍結され、写真やバックアップの同期が停止する実被害へと発展します。メールに書かれたリンクは一切信用せず、別の安全なルートから事実確認を行う冷静さが求められます。
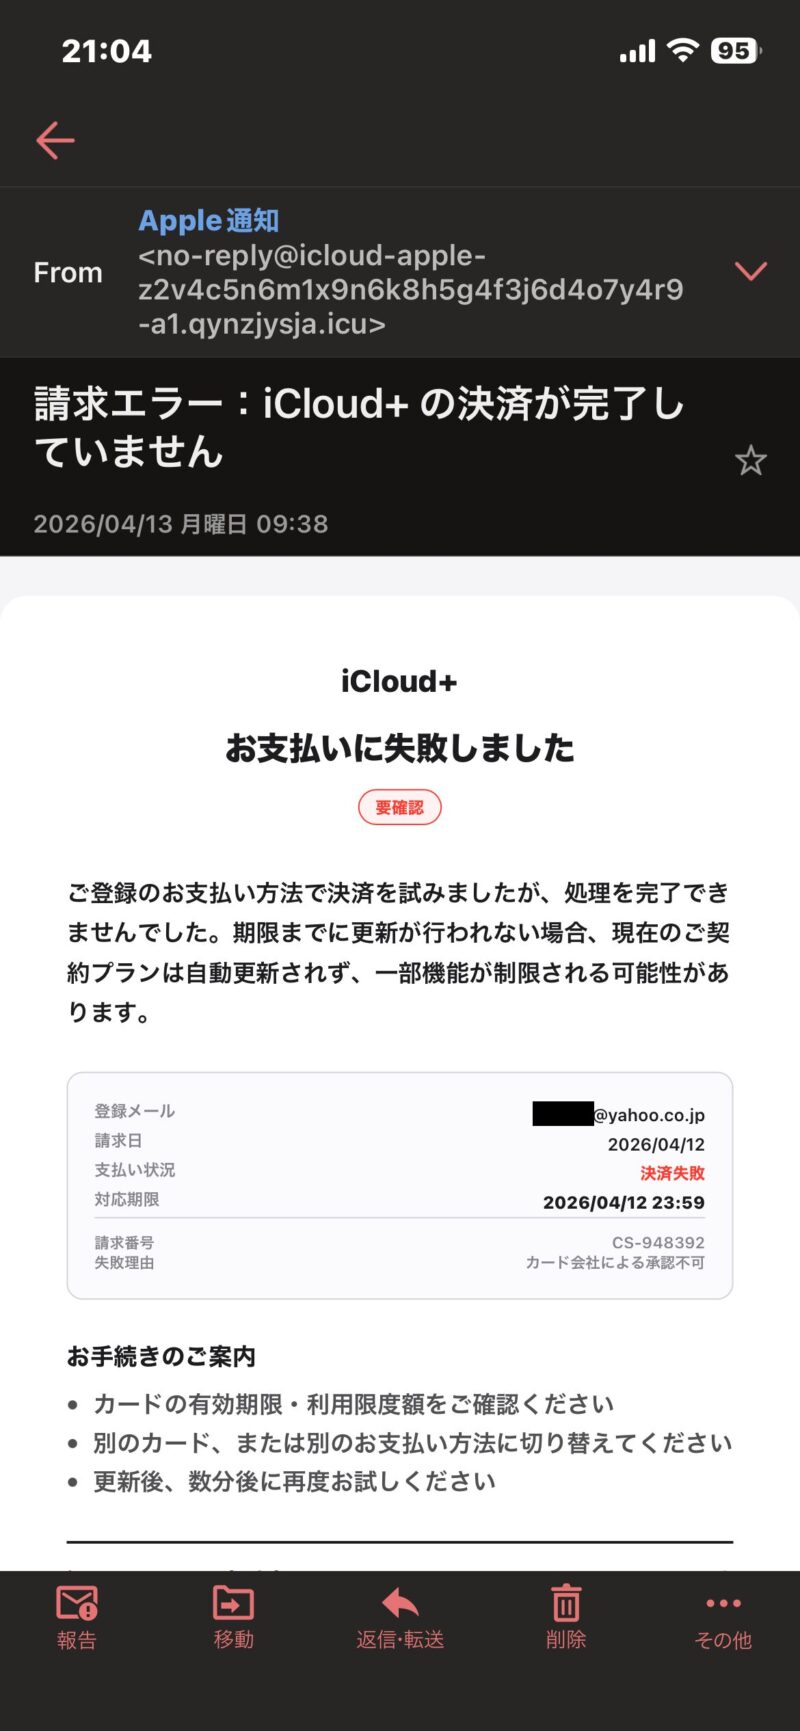
【徹底比較】本物と偽物メールの見分け方|公式送信元と詐欺の決定的差異
Appleから届く正規の請求関連メールと、犯罪グループが送りつけるフィッシング詐欺メールには、システム上隠しきれない明確な技術的差異が存在します。特に注視すべきは「送信元の実アドレス」「宛名の個別指定」「リンク先URL」の3点です。
詐欺グループは表示名を「Apple」や「iCloud」と見せかける偽装を施しますが、送信元アドレスの詳細を展開すると、末尾が「@apple-support-service-jp.com」や無料メールサービス、さらには乗っ取られた無関係な第三者のドメインになっているケースが後を絶ちません。また、Apple公式の請求関連メールでは、登録されたユーザーの氏名(フルネーム)が必ず冒頭に記載されます。「お客様」「親愛なるメンバー」といった不自然な敬称が使われている場合は、機械的な一斉送信を行っている詐欺メールの動かぬ証拠です。
| 検証項目 | Apple正規の公式メール | 悪質なフィッシング詐欺メール | 編集部の判定・チェックポイント |
|---|---|---|---|
| 送信元ドメイン | 末尾が「@apple.com」「@email.apple.com」等で厳格に認証(SPF/DKIM一致) | 「apple-id-verify.com」等の類似偽装や、全く無関係なランダム英数字ドメイン | Apple公式送信元メールアドレス確認が第一歩。表示名ではなくアドレス本体をタップして末尾を確認。 |
| 宛名の記載 | Apple IDに登録された「ユーザーの氏名(漢字やカタカナ)」が文頭に明記 | 「親愛なるお客様」「iCloudユーザー様」あるいはメールアドレスそのものを宛名に流用 | Appleは個人の契約に紐づく重要通知で汎用の呼びかけを使用しない。氏名記載なしは即詐欺と判定可能。 |
| 文面の切迫度・脅迫表現 | 「次回の請求日までに更新してください」など、数週間の猶予を持たせた事務的案内 | 「24時間以内に対応しないと全データ削除」「今すぐアカウント停止」など強い脅迫 | 心理的パニックを狙う手口。正規の支払いで即日データが完全消去される運用は存在しない。 |
| リンク先URL構造 | https://appleid.apple.com/ など、公式正規ドメインへ直接遷移 | 短縮URL、リダイレクト、IPアドレス直打ち、ロシアや東欧のccTLD(.ru, .top等) | リンク長押しでプレビューを確認(タップは厳禁)。正規ドメインと1文字でも異なれば偽サイト。 |
Appleフィッシング詐欺メール手口の進化|2026年最新の偽装と心理トラップ
セキュリティ意識が高まるにつれ、かつて見られた「おかしな日本語フォント」や「不自然な機械翻訳」といった初歩的な詐欺メールは激減しました。関係機関の調査資料によると、近年のサイバー犯罪グループは本物のAppleデザインテンプレートを完全複製し、正規のCSSやロゴ画像を公式サーバーから直接読み込むことで、肉眼では一切識別不可能なクローンメールを生成しています。
手口のトレンドとして警戒を要するのが、iCloud容量不足警告メール詐欺とのハイブリッド型です。「容量が99%に達したため自動バックアップに失敗しました」「支払いが保留されています」と2重の不安を煽ることで、ユーザーに「すぐに何とかしなければ」と思い込ませる仕掛けが組み込まれています。さらに一部の巧妙な攻撃では、アクセス元の端末を判別し、パソコンからのアクセスにはエラー画面を表示しつつ、iPhoneからのアクセス時のみ精巧な「Appleサインイン画面」を表示させる条件分岐スクリプトまで導入されています。
誘導された偽サイトにアクセスすると、まずApple IDとパスワードの入力を求められ、続いて「お支払い情報の確認」としてクレジットカード番号、有効期限、セキュリティコード、果ては二段階認証(2FA)のワンタイムパスコードまでリアルタイムで搾取されます。入力された認証情報は即座に裏でスクリプト実行され、本物のAppleアカウントへ不正ログインされるという恐るべき自動化網が敷かれています。

【実態検証】利用者の生の声と現場目線で見えたリアル
実際に被害寸前まで追い込まれたユーザーや、身近な家族のトラブルに直面した現場からは、生々しい証言が寄せられています。大手掲示板やSNS、消費者相談窓口のヒアリング取材から浮き彫りになったのは、「知識があっても忙しい朝や疲れた夜間に届くと引っかかりそうになる」という日常の脆弱性です。
「仕事の締め切り直前、iPhoneに『未払いのため本日中に写真同期を停止』という通知が届き、血の気が引いた。ちょうどカードの切り替え時期だったこともあり、疑わずにリンクを踏みそうになった」(30代・IT企業勤務の手記)
「実家の母親から『写真が全部消えちゃうメールが来た』と半泣きで電話がかかってきた。画面をテレビ通話で見せてもらうと、典型的な偽物メール。シニア層は『警告』という言葉だけで深く怯えてしまい、一人で抱え込んでしまう」(40代・会社員)
地域のシニア向けスマートフォン教室でも、毎月のようにこの「iCloud支払い失敗」の文面が相談に持ち込まれます。指導員の証言によれば、「メールが届いたこと自体を信じ切ってしまい、パスワードを入力する直前で駆け込んでくるケースが後を絶たない」といいます。日頃からセキュリティに関心がない層ほど、データ消失という不可逆な脅威に弱く、詐欺グループはその心理的隙間を正確に突いてきます。
本当に支払いが滞っている可能性は?Apple ID支払い失敗の理由と真相
フィッシング詐欺の危険性を念頭に置きつつも、正規の支払いが本当に失敗している可能性を排除してはなりません。毎月数百円から数千円のiCloudストレージ料金(50GB/130円、200GB/400円、2TB/1300円など)が引き落とせない状態に陥る主な原因は、主に3つのパターンに集約されます。
第一に最も多いのが、クレジットカード有効期限切れ対処法を怠っていたケースです。カード会社から新しい有効期限のカードが郵送されてきても、Apple ID側に登録されている旧カード情報が自動更新されず、決済エラーとなる事象が頻発します。第二に、メインカードの利用限度額オーバーや一時的な利用制限。第三に、携帯電話会社のキャリア決済やプリペイドカード残高不足です。
仮に本物のエラーであった場合、iCloud支払いエラー放置の危険性は無視できません。引き落としが失敗しても即座に写真が全消去されることはありませんが、約30日間の猶予期間を過ぎるとiCloud+の契約がダウングレード(無料の5GB枠へ縮小)されます。その結果、5GBを超過している容量分のバックアップが停止し、新たなメール送受信ができなくなるなどの実害が発生します。事実確認を行う際は、メール内のリンクではなく、次の手順で端末の設定から直接確認してください。
📱 iPhone本体から行う安全な支払い状況確認手順
- 「設定」アプリを開き、最上段にある「自分の氏名(Apple ID)」をタップ
- 一覧から「お支払いと配送先」を選択(Face ID等の生体認証が求められます)
- 登録中のカードに「赤文字のエラー表示」が出ていないか確認
- エラーがある場合は、画面の案内に従ってiCloudストレージ支払い方法更新を実行
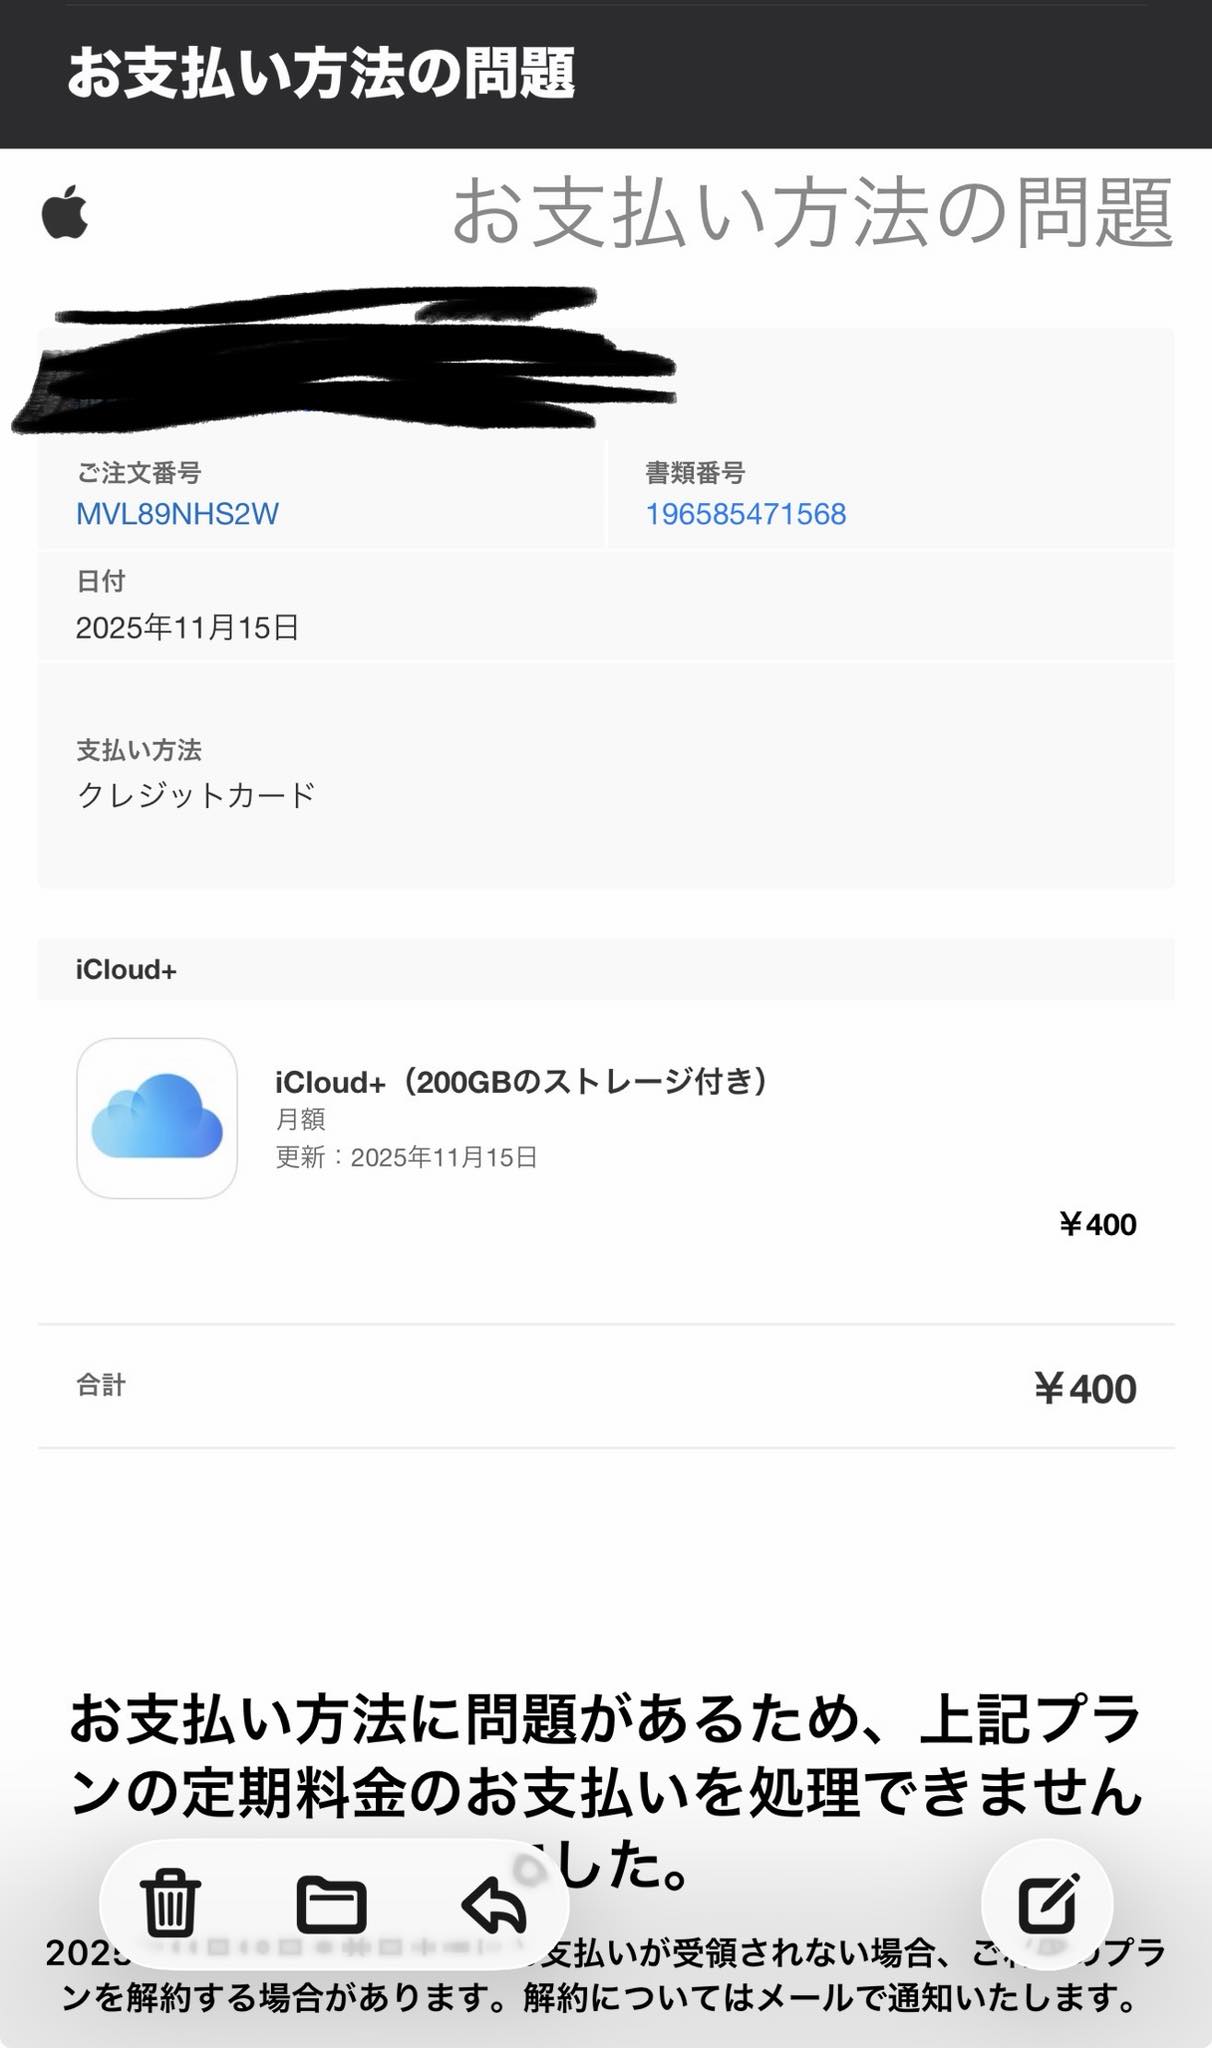
一般に知られていない盲点とネットの誤解
「自分は迷惑メールフィルターを最強に設定しているから大丈夫」「怪しいサイトを開かなければ安全」という思い込みこそが、最大の盲点です。通信キャリアや大手メールプロバイダの迷惑メール判定AIも日々進化していますが、攻撃者は認証済み正規サーバーを乗っ取って配信するなど、フィルターの網をすり抜ける新手法を常に投入しています。
さらに見落とされがちな誤解が、「リンクをクリックしただけでウイルスに感染し、カード情報が抜かれる」という恐怖感です。現代のiOS環境において、単にブラウザでリンクを開いただけで端末がハッキングされ、内部情報が勝手に抜き取られるゼロクリック攻撃は極めて稀です。最大のリスクは、開いた先の画面で「自らパスワードやカード番号を手入力してしまうこと」にあります。もしリンクを開いてしまっても、何も入力せずにブラウザタブを閉じれば、致命的な被害は回避できます。
焦ってリンクを開いた・入力した際の緊急処置|アカウント不正アクセス確認手順
もし魔が差してフィッシングサイトのリンクを開き、情報を送信してしまった場合は、一刻を争う初期対応が必要です。躊躇している間にアカウントを乗っ取られ、Apple Payの不正利用や購入済みコンテンツの改ざんが行われる危険性があります。
最優先で行うべきは、正規のルートからのAppleアカウント不正アクセス確認とパスワードの再設定です。パソコンや自身のiPhoneの「設定」から直ちにApple IDのパスワードを変更し、見覚えのない不審なサインイン端末が紐づけられていないかを確認してください。「設定」>「氏名」の下部に表示されるデバイス一覧に、見知らぬ機種が存在する場合は、即座に「アカウントから削除」をタップします。
クレジットカード情報を入力してしまった場合は、迷わずカード裏面に記載されているカード会社へ電話連絡し、「フィッシング詐欺サイトに番号を入力してしまった」と伝えてカードの利用停止と再発行手続きを依頼してください。対応に迷った場合や操作に不安があるときは、独力で解決しようとせず、速やかにAppleサポートセンター公式問い合わせ窓口(0120-277-535、またはApple Support公式アプリ)へ直接助けを求めることが二次被害を防ぐ防波堤となります。
【プロの結論】デジタル心理学から解く詐欺被害の構造と安全運用の境界線
サイバーセキュリティの現場を取材し続けて見えてくるのは、フィッシング詐欺が高度な技術競争である以上に、「人間の認知心理の脆弱性を突く心理トリック」であるという冷徹な事実です。行動経済学で言う「損失回避バイアス(利益を得るより、手持ちのものを失う痛みを極端に恐れる心理)」と、タイムリミットを突きつける「焦燥感の強制」が組み合わさったとき、人間は論理的な思考を停止させられます。
この攻撃から身を守る唯一の絶対防壁は、技術的な知識の量ではなく、「どんな緊急通知であっても、通知内のリンクから認証を行わない」という行動の境界線(ルール)を私生活に組み込むことです。
【自己防衛チェック】今すぐ見直すべき利用者の行動基準
- 騙されやすい人の傾向:「メールに書かれたリンクから解決しようとする」「24時間以内などの期限に焦って即行動する」「画面のデザインが本物っぽければ信じる」
- 鉄壁の防御を誇る人の習慣:「重要通知が届いたらメールを閉じ、端末の『設定』を開く」「パスワードマネージャーの自動入力を利用する(偽サイトではURLが異なるため自動入力が作動しない)」「クレカ明細を月1回必ずチェックする」
2026年最新フィッシング詐欺対策の基本は、受動的な通知を疑い、能動的なアプリ操作で事実を確かめる習慣への転換に尽きます。
【icloud お支払いに失敗しました メール】に関するよくある質問(FAQ)
Q1:AndroidスマホやWindowsパソコンのメールに届いたのですが、なぜですか?
A1:攻撃者が無差別に入手したメールアドレス一覧に向けて一斉送信しているためです。相手はあなたがApple製品を所有しているか把握していません。一切無視して削除して問題ありません。
Q2:メールを開いてリンクをタップしてしまいましたが、何も入力していません。大丈夫ですか?
A2:画面を開いただけの段階で、個人情報やクレジットカード番号が抜き取られる可能性は極めて低いです。慌てずにブラウザのタブを閉じ、履歴とWebサイトデータを消去しておけば過度な心配は不要です。ただし、ファイルのダウンロードを促されたりプロファイルをインストールさせようとする挙動があった場合は、絶対に許可しないでください。
Q3:本物の支払いエラーを放置すると、撮りためた写真はどうなりますか?
A3:決済失敗後、即座にデータが消去されることはありません。通常は約30日間の猶予期間があり、その間は支払いを更新すれば元の状態に戻ります。猶予を過ぎると無料の5GBプランにダウングレードされ、超過分の同期が停止します。長期間放置すれば古いバックアップから順次削除対象となるため、iPhoneの「設定」から正規の手順で支払いカードを更新してください。
Q4:偽物のメールをAppleに通報する方法はありますか?
A4:届いた不審なメールを、Appleの迷惑メール報告専用アドレス「reportphishing@apple.com」宛てに転送することで公式に通報可能です。通報後はメールを完全に削除してください。
まとめ:今後の動向と失敗しないための判断基準
デジタル空間における身元確認のハードルが上がる一方で、人間の焦燥感やデータ喪失の恐怖を悪用するフィッシング詐欺は、今後さらに巧妙化していくことが確実視されています。AI技術を用いた違和感のない日本語や、公式と見分けのつかないグラフィック偽装はもはや日常茶飯事です。
突然「iCloudの支払いに失敗しました」という通知を受け取ったときは、まず深呼吸をして画面を閉じてください。どれほど恐ろしい警告文面が並んでいようとも、「メールのリンクは踏まず、iPhone本体の設定アプリから確認する」。このシンプルな行動原則を徹底するだけで、あなたの貴重な個人資産とプライバシーは完全に守られます。自分自身の自衛はもちろん、家族や周囲の身近な人々にもこのルールを共有し、悪質な罠を未然に防ぎましょう。 (出典: icloud お支払いに失敗しました メール(Yahoo!ニュース))
毎日更新されるトレンド情報を分析・発信中。役立つ裏技やおすすめ情報を分かりやすく紹介します。