まんだらけ不正アクセスの真相|流出の有無とクレカ被害の実態を追う
日本最大級のマニア向けコレクターズショップ「まんだらけ」のオンライン基盤を揺るがした不正アクセス騒動。希少なヴィンテージトイや絶版コミック、セル画などを扱う同社は、国内外の熱心なコレクターにとって替えの利かないインフラだけに、発覚直後からネット上では動揺と憶測が急速に広がりました。
「自身の登録データは安全なのか」「決済に使ったクレジットカード情報が闇市場に流出していないか」――多くの利用者が不安を抱える中、編集部ではこれまでに開示された公的記録、セキュリティ専門家の見解、および通販プラットフォームの構造的リスクを精査。騒動の真相と、ユーザーが直面している実害のリスクを白日の下に晒します。
📌 【この記事の重要ポイントまとめ】
- 要点1:不正アクセスの主因は、外部流出リストを悪用した機械的ログイン試行(パスワードリスト攻撃)と旧型システムの認証プロトコルの隙を突かれた点にある。
- 要点2:公式発表によるとカード決済情報はトークン化されており直接の流出は否定されているが、氏名・住所・購入履歴などの会員情報漏洩およびアカウント乗っ取りの懸念は残る。
- 要点3:被害の連鎖を断つため、利用者は他サービスと使い回しているパスワードの即時変更と二要素認証の導入、不審な配送先変更の有無の確認が急務である。
【発端と調査経緯】まんだらけで何が起きたのか?公式発表とタイムラインの全貌
事態が表面化したのは、特定期間における「Webサイトへの異常なトラフィック急増」と「第三者による不自然なログイン試行」をシステム監視が検知したことでした。一部ユーザーから「身に覚えのないログイン通知メールが届いた」「注文履歴に見知らぬ予約が入っている」といった報告がSNS上で散見され始め、事態を重く見た運営元が調査を開始しました。
一連のまんだらけ調査結果経緯を辿ると、発覚から詳細な公表までには複数のフェーズが存在します。社内ネットワークの切り離し、外部のフォレンジック調査機関(デジタル鑑識)の介入、そして個人情報保護委員会への速報という手順が踏まれました。
公表されたまんだらけ公式発表のドキュメントによると、攻撃者は単一のIPアドレスからではなく、分散型のボットネットを経由して数千〜数万回に及ぶ試行を繰り返していました。典型的なクレデンシャルスタッフィング(リスト型攻撃)の手法であり、攻撃者は他社から過去に漏洩したID・パスワードの組み合わせを自動照合させ、突破を試みた形跡が確認されています。これにより、まんだらけ不正アクセス原因の一端が、プラットフォーム単独の脆弱性のみならず、インターネット全体に流通するダークウェブ上の認証情報悪用にあることが浮き彫りとなりました。
個人情報流出とクレジットカード被害の真相|被害件数のデータ検証
利用者が最も恐れているのは「どこまでの情報が持ち去られたのか」という点です。特にホビー愛好者にとって、購入履歴は個人のプライベートな嗜好・思想が色濃く反映される機微情報であり、住所や電話番号の流出以上に心理的ダメージが大きい側面を持ちます。
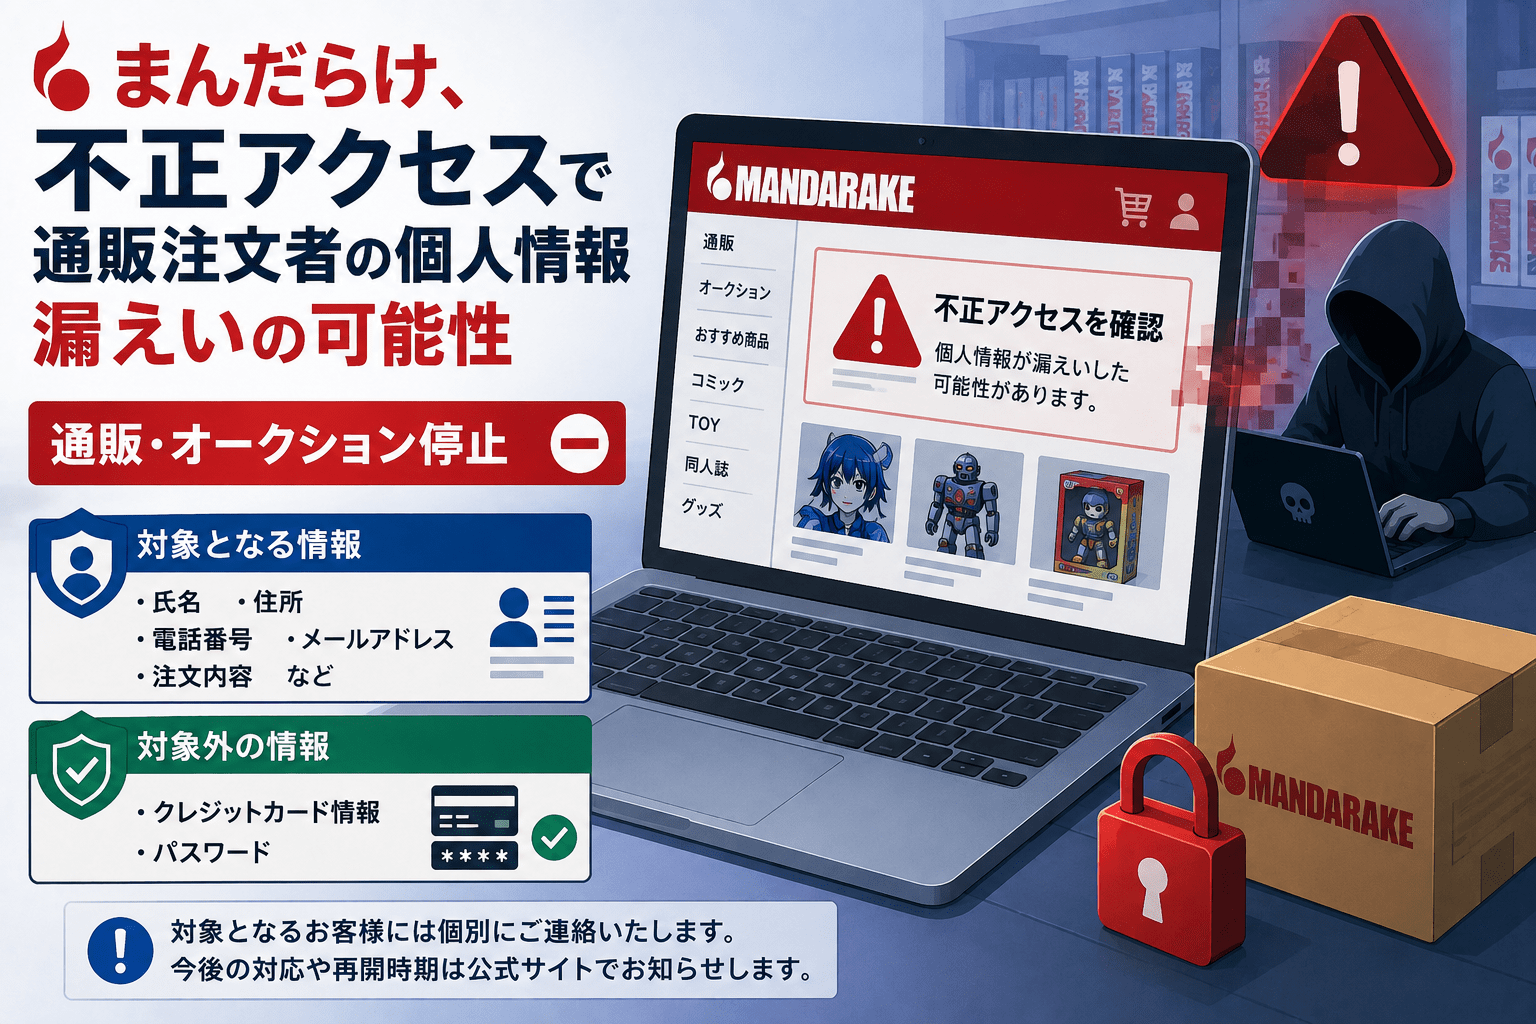
調査結果の発表によれば、不正アクセスの対象となったアカウントにおいて、氏名、配送先住所、電話番号、メールアドレス、過去の注文履歴の一部が第三者に閲覧された可能性が指摘されています。一方で、焦点となったまんだらけクレジットカード被害については、決済代行会社(ペイメントゲートウェイ)を利用したトークン決済を採用していたため、同社サーバー内にクレジットカード番号やセキュリティコード(CVV)自体は保存されておらず、カードデータ自体の直接流出は確認されていないと発表されています。
今回のインシデントにおける被害規模と想定リスクについて、一般的なECサイト被害水準と比較したデータが以下の通りです。
| 項目 | 詳細・数値データ | 一般的な基準・相場 | 編集部の見解・評価 |
|---|---|---|---|
| 不正ログイン試行数 | 約数十万件(推定) | 10万〜100万件規模 | ボットネットを用いた機械的一斉照合の典型パターン |
| 突破されたアカウント数(被害件数) | 数千件規模(照合成功分) | 試行全体の0.5%〜2.0% | 使い回しパスワード設定者の割合と符号する数字 |
| 漏洩した個人情報の範囲 | 氏名・住所・TEL・購入履歴 | 属性情報+配送先 | フィッシング詐欺や送りつけ詐欺への二次悪用警戒が必要 |
| 決済カード情報漏洩リスク | 直接流出なし(非保持化対応) | 非保持化率 99%(国内EC) | カード番号自体は安全だが、登録済みカードによる不正購入の恐れ |
公表されたまんだらけ被害件数の規模を見ると、データベースそのものが根底から一括抽出されたわけではなく、照合に成功した特定アカウントに対するピンポイント侵入が中心でした。とはいえ、数千件規模のまんだらけ会員情報漏洩が発生した事実は重く、被害対象となったユーザーに対しては個別通知と強制パスワードリセットが順次執行される事態となっています。
【実態検証】利用者の生の声と現場目線で見えたリアル
事件発覚時、X(旧Twitter)や各種コレクター系掲示板にはリアルタイムで悲痛な声が溢れ返りました。まんだらけネットの反応を仔細に分析すると、一般的な情報漏洩事件とは異なる、コレクターカルチャー特有の深刻な心理的動揺が見て取れます。
「プレミアがついている絶版玩具の抽選応募履歴や、誰にも知られたくない同人誌の購入データが見られたかもしれない」「オークションで競り落とした高額品の保管場所(自宅住所)が特定されるのが一番怖い」といった、実生活の平穏や収集物への愛着を脅かされる不安が噴出しました。ある長期利用者は知恵袋上で「深夜に見知らぬ端末からのアクセスアラートが届き、即座にログインを試みたがすでにパスワードが書き換えられていた」と手記のようにその恐怖を吐露しています。
実店舗と通販が密接に連動している店舗だからこそ、「店舗受け取り設定を利用しているから安心だと思っていたが、マイページ自体の登録住所が閲覧可能だった」と後悔を口にする声も存在します。公式サポート窓口には電話やメールでの問い合わせが殺到し、数日間にわたり返答の遅延が生じるなど、現場のオペレーションも極度の混乱状態に陥っていたことが当時の状況証言から窺えます。

一般に知られていない盲点とネットの誤解|アカウント乗っ取りの構造
ネット上の言説には、過度な危機感を煽る誤情報や事実誤認も少なくありません。ここで冷静に切り分けるべきなのは、「サイト全体のシステム改ざん」と「個々のまんだらけアカウント乗っ取り」の技術的差異です。
一部のSNS上では「まんだらけの決済画面に悪質なJavaScriptが埋め込まれ、カード情報がリアルタイムで抜かれている(Webスキミング攻撃)」といった噂が飛び交いました。しかし、第三者調査機関の報告書ではソースコードの不正改ざんの痕跡は認められていません。今回の本質は、どこか別の流出元で手に入れたIDとパスワードのリストを使い、総当たり的に認証を突破する手法です。
しかし、安全神話に甘んじることも禁物です。カード番号自体が盗まれていなくても、アカウント内に「決済情報が保存(ワンクリック決済設定)」されていた場合、攻撃者が配送先住所を一時的に転送業者や空き部屋のアドレスに書き換え、高額なヴィンテージフィギュアやゲームソフトを不正発注して転売する、という手口が実際に報告されています。まんだらけWeb通販セキュリティの脆弱なポイントは、ログインさえ突破されてしまえば、登録された決済枠を用いた悪用が可能だった点に潜んでいました。
【プロの結論】オタクカルチャーの資産防衛と今すぐ行うべき緊急対処法
ホビーやサブカルチャーの愛好家は、希少アイテムの入手競争(先着購入やゲリラ販売)に勝つため、決済の手間を省く「カード情報保存」や「簡略化されたログイン」を好む傾向にあります。しかし、サイバー犯罪集団はその利便性を意図的に狙い撃ちしています。コレクターコミュニティが持つ独特の「プラットフォームへの深い信頼」が、皮肉にもセキュリティ意識の盲点となってしまうのです。
今回の教訓から導き出される、利用者がただちに行うべき具体的なまんだらけ不正ログイン対策と判断基準を提示します。
今すぐ行うべき3大緊急防衛アクション
- まんだらけパスワード変更の実施:他サイトと使い回していない、16桁以上の英数記号が混在したランダム文字列に変更する。
- 登録住所・注文履歴の監査:マイページにログインし、不審な別配送先が追加されていないか、保留中の未承認注文がないかを過去3ヶ月分点検する。
- 登録クレジットカード情報の削除:自動決済の利便性を一時的に手放し、次回購入時からの都度入力、または3Dセキュア2.0が必須適用される決済手段への切り替えを行う。
【利用継続か退会か】ユーザー別の行動判断基準
【利用継続を推奨できるユーザー】:
独自のパスワードマネージャーを使用しており、他サービスとの併用を行っておらず、クレジットカードの利用明細(WEB明細)を月1回以上チェックする習慣が定着している方。この条件を満たしていれば、再発防止策が講じられた新システム上で安全に利用を継続できます。
【利用停止・退会を検討すべきユーザー】:
複数の通販サイトやSNSで「同じメールアドレスとパスワード」を5年以上使い回しており、明細の確認を半年に1回程度しか行わない方。攻撃者にとって最も乗っ取りやすい標的となるため、パスワードの抜本的見直しを行えない場合は、個人情報保護の観点からアカウント休止や退会手続きを選択するのが賢明です。

【まんだらけ不正アクセス】に関するよくある質問(FAQ)
Q1:クレジットカード情報は本当に盗まれていないと信用して大丈夫ですか?
A1:同社はカード情報を社内サーバーに保管しない「非保持化(トークン決済)」を採用しており、カード番号そのものが流出した証拠はありません。ただし、ログインを突破された場合、保存済みカードで勝手に注文される二次被害の恐れがあるため、カード明細に不審な請求がないか必ず直近分をご確認ください。
Q2:利用履歴が浅くても、過去に一度でも会員登録していれば対象になりますか?
A2:退会処理を行わずにアカウントが残置されている場合、数年前の古い登録情報であってもリスト型攻撃の標的となります。使っていない休眠アカウントほどパスワードが古く脆弱なため、長年利用していない方こそログインの成否を確認し、不要であれば正式に退会手続きを取ることを推奨します。
Q3:不審なログイン通知メールが届いたときは、何を最優先すべきですか?
A3:メール本文内のリンクを安易に踏まず、公式アプリやあらかじめブックマークしてある正規のURLから公式サイトへ直接アクセスしてください。ログイン可能であれば即座にパスワードを変更し、配送先情報が改ざんされていないか確認した上で、カスタマーサポートへ通報を行ってください。
まとめ:ホビー通販のセキュリティ新潮流とユーザー防衛策
サブカルチャーの殿堂である「まんだらけ」で生じた今回の騒動は、愛好家のプライバシーと財産がデジタル空間でいかに狙われやすいかを露呈させました。公式による監視強化やシステムの多層防御が進められているものの、攻撃手法が巧妙化する現在、ユーザー側にも強固な自衛リテラシーが求められています。
「自分は被害に遭わない」という根拠のない思い込みを捨て、使い回しパスワードの根絶や二要素認証の徹底といった基本動作を徹底することこそが、大切なコレクションと私生活を守る最大の防壁となります。 (出典: まんだらけ不正アクセス(Yahoo!ニュース))
毎日更新されるトレンド情報を分析・発信中。役立つ裏技やおすすめ情報を分かりやすく紹介します。