メール送信者に現れる「はてな」の正体と危険性|2026年最新対処法
朝一番にメーラーを開いた瞬間、取引先や見知らぬ送信者のアイコン部分に見慣れない「?」が表示されていて、ギョッとした経験はないでしょうか。「アカウントが乗っ取られたのか」「開くだけでウイルスに感染するサイバー攻撃なのか」と、画面の前でマウスを握りしめたままフリーズしてしまう利用者が後を絶ちません。
Googleをはじめとする主要プラットフォームは、なりすまし対策として送信ドメイン認証の厳格化を段階的に進めてきました。2026年現在では、認証基準を満たさないメールに対して極めて明確な警告フラグが立つ仕様が一般化しています。日常的に目にする機会が増えたからこそ、単なるシステムエラーと過小評価して開いてしまうのか、それとも詐欺メールとして破棄すべきなのか、冷静かつ正確な判断が求められています。
📌 【この記事の重要ポイントまとめ】
- 要点1:アイコンの「はてな」は送信ドメイン認証(SPF/DKIM)の検証に失敗し「送信元が偽装されている疑い」をシステムが警告しているサイン。
- 要点2:はてなマーク付きメールの危険性は文脈によって二極化しており、巧妙な標的型フィッシング詐欺であるリスクと、正規送信元のDNS設定不備による誤検知が混在。
- 要点3:受信者は本文リンクや添付ファイルを即座に開かずヘッダーを確認し、送信側企業はDMARCを含む認証設定を早急に見直すことが必須。
受信メールの「はてなマーク」の正体とは?なぜ送信者アイコンに警告が出るのか
受信トレイで送信者名の横やプロフィールアイコンの位置に突如として現れる「はてなマーク」。この不気味なシンボルの正体は、メーラーがユーザーの安全を守るために発令したセキュリティ警告 メール はてなのシグナルです。
代表例であるGmailにおいては、送信者のプロフィール画像が表示されるべき円形アイコンが「赤色または灰色のクエスチョンマーク」に差し替えられる現象が知られています。メールを開くと、ヘッダー付近に「送信元が認証されていません」という警告文が添えられているケースが大半です。これがネット上で広く検索されているGmail はてなマークの正体であり、システムが「このメールは本当に名乗っている人物や組織から送られてきたのか、技術的に証明できない」と宣告している状態を意味します。
メールが利用者に届く裏側では、送信者が利用しているドメインの正当性を確かめる通信テストが自動実行されています。従来の電子メール規格(SMTP)は、手紙の封筒の差出人欄に誰の名前でも書けてしまうのと同様に、送信元アドレスを偽装することが構造上極めて容易でした。この欠陥を悪用した詐欺や不正アクセスを阻止するため、現代の主要メーラーは裏側のデジタル署名や送信元サーバーの照合を行っています。その照合結果に食い違いや欠落が見つかった際に、視覚的な危険信号としてメール アイコン はてな 真相がインターフェース上に浮き彫りになる仕組みです。
【実態検証】はてなマーク付きメールの危険性とフィッシング詐欺の見分け方
「はてなマークが付いたメールは、開いただけでスマートフォンやPCが壊れるのか」という不安を抱く人は少なくありません。結論から言えば、メールを開封してプレビューした瞬間に直接マルウェア感染するケースは稀ですが、メール はてなマーク 危険性の本質は、その先に仕掛けられた精巧な罠にあります。
SNSやネット掲示板、Q&Aサイトには、利用者のリアルな戸惑いの声が数多く寄せられています。大手IT掲示板や知恵袋の投稿を検証すると、「実在するメガバンクからの緊急連絡メールにはてなが付いていた」「普段からやり取りしている取引先の営業担当者から届いた請求書メールに突然?マークが表示された」といった報告が頻発しています。実態を調査すると、危険なパターンには明確な共通項が存在します。
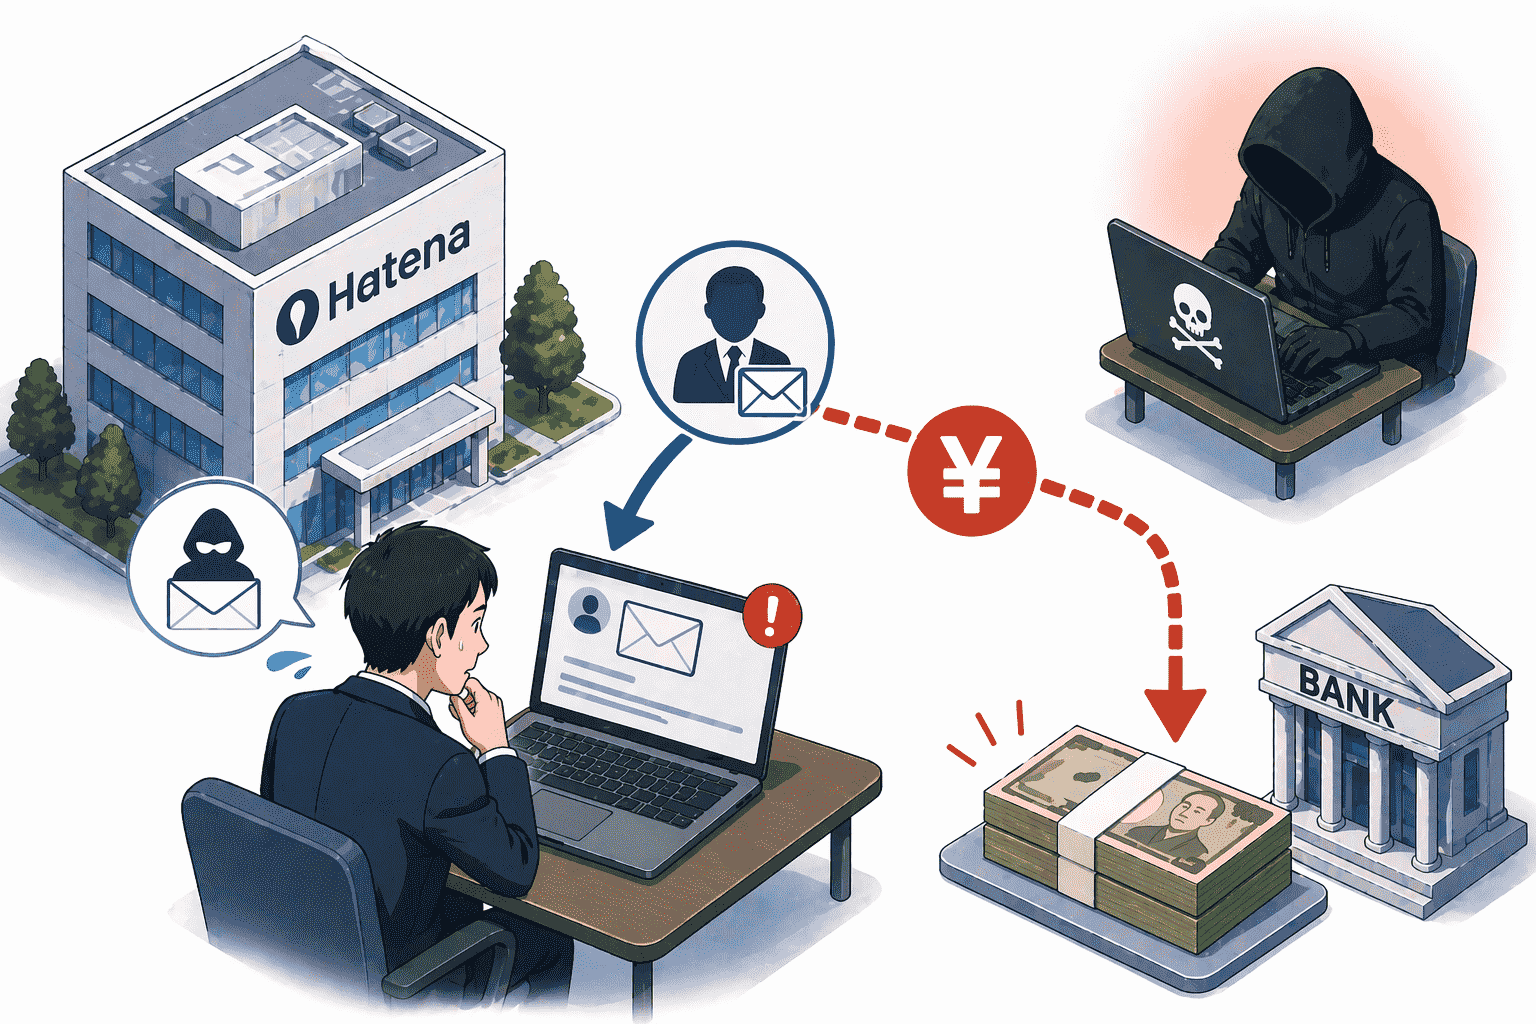
最も警戒すべきは、金融機関、ECサイト、クラウドサービスを装ったフィッシング詐欺 見分け方の観点です。攻撃者はドメイン認証を通せない外部サーバーから、大手企業になりすました偽装メールを大量配信します。そのため、メーラーの認証網に引っかかり「はてな」が点灯します。この警告を無視して本文記載のURLをクリックすると、本物と寸分違わぬ偽のログイン画面に誘導され、ID・パスワードやクレジットカード情報が瞬時に抜き取られます。
一方で、実際の現場取材では「送信側の情シス部門やWeb制作会社の設定漏れ」によって、正規の業務連絡にはてなマークが付与されてしまう事例も多発しています。取引先だからと盲目的に信用せず、また偽物だと決めつけて即座に怒りの連絡を入れる前に、以下の見分け方を実践してなりすましメール 対策を徹底してください。
- 差出人アドレスのドメイン照合:表示名(例:〇〇銀行サポート)ではなく、< >内に記載された実際の送信アドレスが公式サイトのものと一致しているか確認する。
- メッセージのソース(生ヘッダー)の点検:Gmailであれば右上メニューの「メッセージのソースを表示」から、「SPF: FAIL」「DKIM: FAIL」などの認証失敗ログが記録されていないか調べる。
- 不審なリンク先のURL確認:メール内のリンクを直接押さず、マウスカーソルを重ねて表示される実際の遷移先ドメイン(URL)に不自然な文字列や無関係なドメインが含まれていないか監視する。
- 急迫感を煽る文面への警戒:「24時間以内にアカウントが停止されます」「至急パスワードを再設定してください」といった心理的圧迫を与える定型句は、詐欺の典型的な手口である。
送信元エラーの技術的背景と判定基準データ一覧
なぜ以前は届いていたメールに、突然はてなマークが表示されるようになったのでしょうか。その決定的な契機となったのが、米Google社および米Yahoo!社が主導した送信者ガイドラインの厳格化です。業界統計によると、未認証メールのブロック率は2024年の基準適用以降、年々上昇しており、2026年現在ではドメイン認証 エラー 対処法を講じていない送信元からのメールは、受信用サーバーによって迷惑メールへ直行するか、はてなマーク付きの強い警告フラグが付与される仕様になっています。
メールが「正規」と認められるためには、主に以下の3つの送信ドメイン認証技術(SPF、DKIM、DMARC)が連携して機能しなければなりません。
| 認証技術・エラー種別 | 詳細・技術的メカニズム | 認証エラー時の動作基準 | 編集部の見解・安全性評価 |
|---|---|---|---|
| SPF認証エラー (IPアドレス検証) | 送信元サーバーのIPアドレスが、送信ドメインのDNSレコードに事前登録されているか照合。 | 登録外サーバーからの送信と判定(SoftFail / Fail)され、メーラーが警告を発令。 | 危険度:中〜高 外部配信ツール導入時の設定漏れも多いが、なりすましの基本経路。 |
| DKIM認証エラー (電子署名・改ざん検知) | メールヘッダーに付与された暗号化デジタル署名を、DNSに公開された公開鍵で照合。 | 配送途中の改ざん、または送信鍵の不一致により検証失敗となり、はてなマークが付与。 | 危険度:高 途中で本文が書き換えられているか、送信元が偽装されている確率が高い。 |
| DMARC不整合 (ポリシー強制適用) | SPF/DKIMの結果に基づき、差出人(Header From)の一致確認と不合格時の扱いを指示。 | ポリシーが「none」なら警告表示で受信、「quarantine/reject」なら隔離や受信拒否。 | 危険度:極めて高 2026年の基準ではDMARC未対応メールは企業間取引で信頼性を喪失。 |
| 画像の読み込み遮断 (端末固有の表示異常) | HTMLメール内の外部画像リンクが切れているか、プライバシー保護機能でブロック。 | 画像枠内に青やグレーの小さな「?」アイコンが表示される(通信認証とは無関係)。 | 危険度:低 単なる画像リンク切れや端末の省データ・セキュリティ設定によるもの。 |
送信者の悪意に関わらず、技術的な仕様を満たしていないメールは全て「不審な郵便物」として仕分けられます。これが、メール 送信者 はてな 理由の根底にある冷厳なデジタル上のルールです。
一般に知られていない盲点とネットの誤解
ネット検索で「メール はてな」と調べるユーザーの動機を紐解くと、アイコンのセキュリティ警告以外にも、全く異なる2つのトラブルが混同されて語られている実態が浮かび上がります。これらは原因も対処法も全く異なるため、混同すると誤った操作を引き起こす原因になります。
盲点1:本文が「???」だらけになる文字化け問題
「メールを開いたら文字が全部はてなマークになっていて読めない」という現象は、送信ドメイン認証の失敗ではなく、文字コード(エンコード)の衝突によるメール 文字化け はてなです。
国際標準規格である「UTF-8」で送信されたメールを、受信側の古いシステムや一部のガラケー系メーラーが「Shift_JIS」や「ISO-2022-JP(JISコード)」として強引に解釈しようとした際、対応する文字グリフが見つからずに半角や全角の「?」に置き換わってしまう現象です。機種依存文字(丸数字や特殊な絵文字)が含まれている場合にも発生します。これはセキュリティ上の脅威ではなく、単なる文字コード変換の失敗です。メーラー側のエンコード設定を「自動選択」または「Unicode(UTF-8)」に切り替えることで解決します。
盲点2:iPhoneメールで画像が表示されず「はてな」になる現象
iOS標準の「メール」アプリを使っているユーザーから特に多く寄せられるのが、「本文内の画像がすべて四角の中に青いはてなマークになり見られない」という悩みです。これに対する検索需要がiPhoneメール はてなマーク 消し方です。
この現象の主な原因は、Appleが導入している強力な追跡防止機能「メールプライバシー保護」にあります。送信者がメール内に埋め込んだウェブビーコン(閲覧追跡用ピクセル)から利用者のIPアドレスや現在地、開封状況が特定されるのを防ぐため、外部サーバー上の画像自動読み込みをiOSが制限しています。また、単に送信元のサーバーから画像ファイルが削除されてリンク切れを起こしている場合にもこの記号が表示されます。
消し方の手順としては、iOSの「設定」>「アプリ」>「メール」>「プライバシー保護」へと進み、「“メールでのアクティビティを保護”」を状況に応じて調整するか、メール上部に表示される「すべての画像を読み込む」をタップすることで、通常の画像表示に戻すことができます。ただし、見知らぬ送信者からのメールで画像を一括読み込みすると、開封した事実がスパマーに伝わり、さらなる迷惑メールを呼び込むリスクがある点には留意が必要です。
【受信者&送信元別】今すぐ実行できる具体的な対処法と設定手順
メールに現れるはてなマークに対して、私たちが取るべきアクションは「受信した側」なのか「メールを送った側」なのかによって180度異なります。それぞれの立場に応じた確実なトラブルシュート手順を整理しました。
受信者側:リスクをゼロにする3つの鉄則
- 不用意にリンクや添付ファイルをタップしない:はてなマークが付いているメールは「身元不明の荷物」と同じです。たとえ文面がAmazonやヤマト運輸、三井住友銀行などを名乗っていても、記載されたボタンは絶対に押さないでください。
- 公式サイト・正規アプリから自力でアクセスする:「パスワードの有効期限切れ」「不正利用の検知」と書かれていても焦らず、ブラウザのブックマークや公式スマートフォンアプリからログインし、重要なお知らせが本当に届いているか確認してください。
- 送信元に別ルートで事実確認を行う:実在の取引先からの請求書や業務連絡にはてなマークが付いている場合、メールへの返信(Reply)ではなく、社内チャット(SlackやTeams)や電話など、別回線を用いて「今送られたメールについて、そちらの送信設定で認証エラーが出ている」旨を伝えてください。
送信者・企業側:自社メールを警告対象にさせないインフラ整備
もし自社から顧客や社外に送ったメールに「はてなマークが付いている」と指摘された場合、企業のブランド毀損や機会損失に直結します。速やかにSPF DKIM 認証設定を行い、DNSレコードを改修する必要があります。
- SPFレコードの最適化:自社のネームサーバー(DNS)のTXTレコードに、利用しているすべてのメールサーバーや外部配信サービス(Salesforce、SendGrid、HubSpotなど)のIPアドレス・include構文が網羅されているか再検証します。記述ミスや「10回のDNSルックアップ上限」を超えていないかも点検が必要です。
- DKIM(DomainKeys Identified Mail)の導入:メール送信サーバーで秘密鍵を用いてヘッダーにデジタル署名を付与し、DNSに公開鍵レコード(TXT)を登録します。セレクタの設定ミスがないか入念にチェックします。
- DMARC(Domain-based Message Authentication, Reporting, and Conformance)の宣言:「v=DMARC1; p=none; ...」から開始し、DMARCレポートを解析して第三者によるなりすまし送信の有無を監視します。最終的にはポリシーを「p=quarantine(隔離)」または「p=reject(拒否)」へ引き上げることで、自社ドメインを偽装したメールを世界中から排除できます。
- BIMI(Brand Indicators for Message Identification)の検討:認証を完璧にクリアした上でSVG形式の自社ロゴをDNSに登録(要VMC電子証明書)すれば、はてなマークどころか「公式ブランドロゴ」がアイコンに表示され、顧客からの信頼性が飛躍的に向上します。
【プロの結論】サイバー心理学とデジタル境界線から見るリスクの本質
セキュリティインシデントの分析を専門とする立場から警鐘を鳴らしたいのは、システムの不備そのものよりも、それに対峙する「人間の心理の隙」です。サイバーセキュリティの領域では、人間こそが最大の脆弱性であり、同時に最後の砦であると言われます。
はてなマークが付いたメールを安易に信用してしまう背景には、認知心理学で言うところの「正常性バイアス(Normalcy Bias)」が強く働いています。「いつもやり取りしている相手だから大丈夫だろう」「自分に限って詐欺に引っかかるはずがない」という都合の良い思い込みが、メーラーが必死に発している視覚的警告を無意識に無視させてしまうのです。
さらに現代のビジネスパーソンは、毎日数十件から数百件のメールやチャット通知を捌く中で「認知的過負荷」に陥っています。忙しさのあまり注意力が摩耗すると、アイコンの変化という小さな違和感を見落とし、機械的に添付ファイルを開いてランサムウェアの侵入を許してしまいます。また、警告が頻繁に出すぎることで利用者が危険に慣れてしまう「アラート疲れ(Alert Fatigue)」も深刻な構造的リスクです。
人間関係において健全な自立を保つために他者との間に「心理的バウンダリー(境界線)」を引くことが重要であるように、デジタル空間においても「無条件に信用しないデジタル境界線」を確立しなければなりません。システムが「身元を保証できない」と明示している以上、送信者が誰であろうと一歩引いた視点を持ち、システム外の手段で検証するリテラシーこそが、2026年を生きるすべてのネット利用者に求められる生存戦略です。
【プロの判断基準】はてなマーク付きメールへの対処マトリクス
- 即座に削除・通報すべき対象:金銭の支払い、個人情報の入力、パスワード変更を要求する内容で、送信ドメインに心当たりがないもの。
- 慎重な保留・別ルート確認が必要な対象:普段から業務でやり取りしている取引先名義だが、添付ファイル(ZIP、マクロ付きExcel、PDF)が付いており、アイコンにはてなマークが出ているもの。
- 設定見直しで済む安全な対象:文字が「???」になっている文字コード不整合メールや、iPhoneで画像だけが表示されないプライバシー保護関連の表示異常。
【メール はてな】に関するよくある質問(FAQ)
Q1:Gmailのはてなマークは開くだけでウイルスに感染しますか?
A1:開いて文面をプレビュー表示しただけでウイルスに感染する可能性は極めて低いです。ただし、本文中のリンクをクリックして偽サイトへ誘導されたり、添付ファイルをダウンロードして実行したりすると、情報漏洩やマルウェア感染の致命的な被害に遭う危険性があります。中身を確認する際は絶対にリンクや添付ファイルに触れないでください。
Q2:以前は普通に届いていた取引先からのメールに急にはてなマークがついた理由は?
A2:取引先企業がメールサーバーの移転、クラウドツールの新規導入(メルマガ配信ツールやCRMの接続)、またはDNSレコードの更新を行った際に、SPFやDKIMの認証設定が正しく引き継がれていない可能性が最も高いです。また、GoogleやYahoo!などの受信側セキュリティ基準が引き上げられたことで、過去の設定不備が表面化したケースも多く見られます。
Q3:iPhoneのメールで画像が青いはてなマークになって見られない場合の直し方は?
A3:これはセキュリティ警告ではなく、画像の読み込み制限です。iPhoneの「設定」>「アプリ」>「メール」>「プライバシー保護」を開き、「“メールでのアクティビティを保護”」をオフにした上で、メール上部の「すべての画像を読み込む」をタップしてください。ただし、安全が確認できていない送信者のメールでは画像を読み込ませない方がプライバシー保護上賢明です。
Q4:自分の送信したメールに相手側ではてなマークが出ないようにするには?
A4:自社または個人で管理しているドメインのDNSサーバーに、正しい「SPFレコード」と「DKIM電子署名」、および「DMARCポリシー」を設定してください。契約しているレンタルサーバーやGoogle Workspace、Microsoft 365の管理画面に記載されている認証レコード(TXT値)を取得し、ドメインの管理画面に追加登録することで解消できます。
まとめ:セキュリティ警告を見逃さず安全なメール環境を整える
受信トレイに突如として現れる「はてなマーク」は、迷惑なシステムエラーなどではなく、危険ななりすましメールやフィッシング詐欺からユーザーを守るための防壁です。技術的な仕組みを正しく理解していれば、過度に恐れることも、逆に不用心に罠へ飛び込むことも防ぐことができます。
送信ドメイン認証の標準化が進んだ現代において、不審なフラグを見過ごすことは組織にとっても個人にとっても致命的なリスクとなります。受信者としては「はてなマークが付いたメールは疑ってかかる」姿勢を崩さず、送信者としては「相手の画面にはてなマークを出させないインフラ構築」を果たすこと。この双方の意識と技術的対策の徹底こそが、安全で信頼できるデジタルコミュニケーションを築くための不可欠な基盤となります。 (出典: メール はてな(Yahoo!ニュース))
最新のトレンドや話題のニュースをわかりやすく解説するWebライターです。読者の皆様に役立つ情報を日々お届けしています。